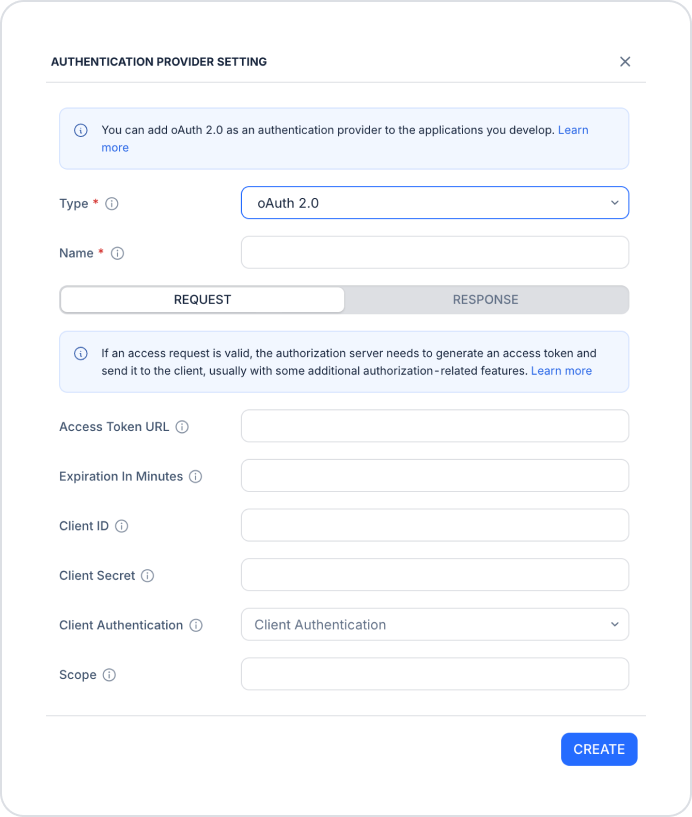
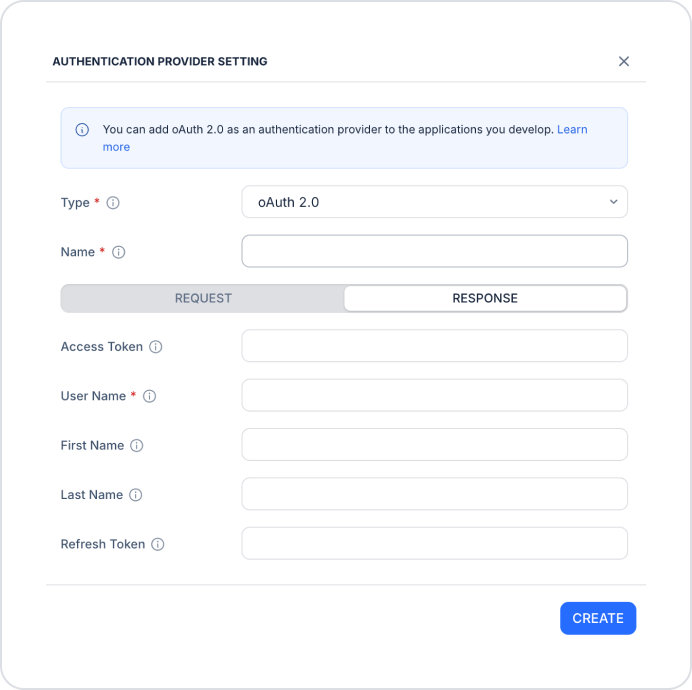
OAuth 2.0, kullanıcıların kimlik bilgilerini paylaşmadan bir uygulamaya güvenli şekilde erişmesini sağlayan yetkilendirme protokolüdür. Pencere iki sekmeden oluşur: REQUEST ve RESPONSE.
REQUEST sekmesi
Access Token URL: Access token almak için istek gönderilecek adres.
Expiration In Minutes: Token'ın geçerlilik süresi (dakika).
Client ID: OAuth 2.0 sağlayıcınız tarafından verilen istemci kimliği.
Client Secret: OAuth 2.0 sağlayıcınız tarafından verilen gizli anahtar.
Client Authentication: İstemci bilgilerinin isteğe nasıl ekleneceğini belirler.
Scope: Gerekliyse talep edilecek erişim izinleri.
RESPONSE sekmesi
Bu sekmede sağlayıcıdan dönen JSON yanıtındaki alanları Kuika'daki karşılıklarıyla eşleştirirsiniz:
Access Token: Yanıttaki access token alanı.
User Name (zorunlu): Yanıttaki kullanıcı adı alanı.
First Name: Yanıttaki ad alanı.
Last Name: Yanıttaki soyad alanı.
Refresh Token: Yanıttaki refresh token alanı.
OAuth 2.0'da Refresh Token eşleştirmesi yapıldığında Kuika access token'ı otomatik olarak yeniler. Bunun için ayrı bir Refresh Token URL'si girmeniz gerekmez.