Kullanıcı Kılavuzu

Authentication Providers

8/10/26
Authentication Providers

Kuika ile geliştirdiğiniz uygulamalarda varsayılan olarak Kuika Auth kimlik doğrulama yöntemini kullanabilir veya farklı bir Authentication Provider ekleyerek kimlik doğrulama işlemlerini özelleştirebilirsiniz. Bu ayarları Kuika Config Manager modülü üzerinden yapabilirsiniz.

Bu kılavuzda Authentication Provider olarak LDAP, OAuth 2.0 ve Generic Auth (REST) sağlayıcılarını nasıl ekleyeceğinizi ve Microsoft ile giriş için MSAL entegrasyonunu nasıl yapılandıracağınızı adım adım öğreneceksiniz.
Authentication Provider Nasıl Eklenir?

1. Konfigürasyonu Açın veya Oluşturun

  • Kuika platformuna giriş yapın.
  • Apps ekranından çalışacağınız projeyi açın.
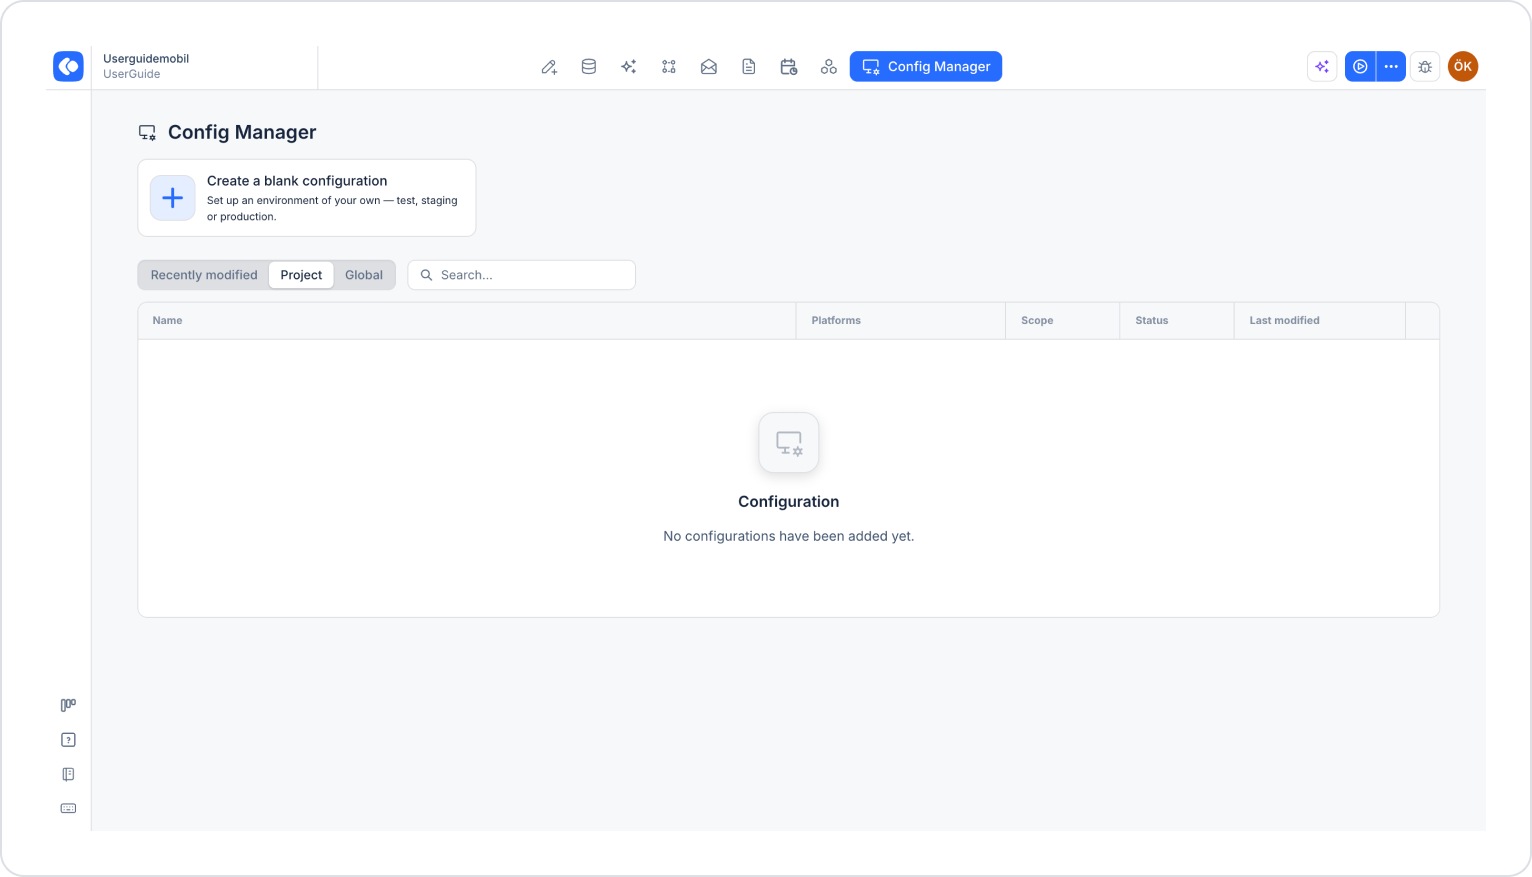
  • Üst menüden Config Manager modülüne tıklayın.
  • Yeni bir konfigürasyon oluşturmak için Create a blank configuration kartına tıklayın, konfigürasyona bir isim verin ve oluşturma işlemini tamamlayın. Mevcut bir konfigürasyonu kullanmak isterseniz listeden adına tıklayın.

2. Authentication & Authorization Ayarına Gidin

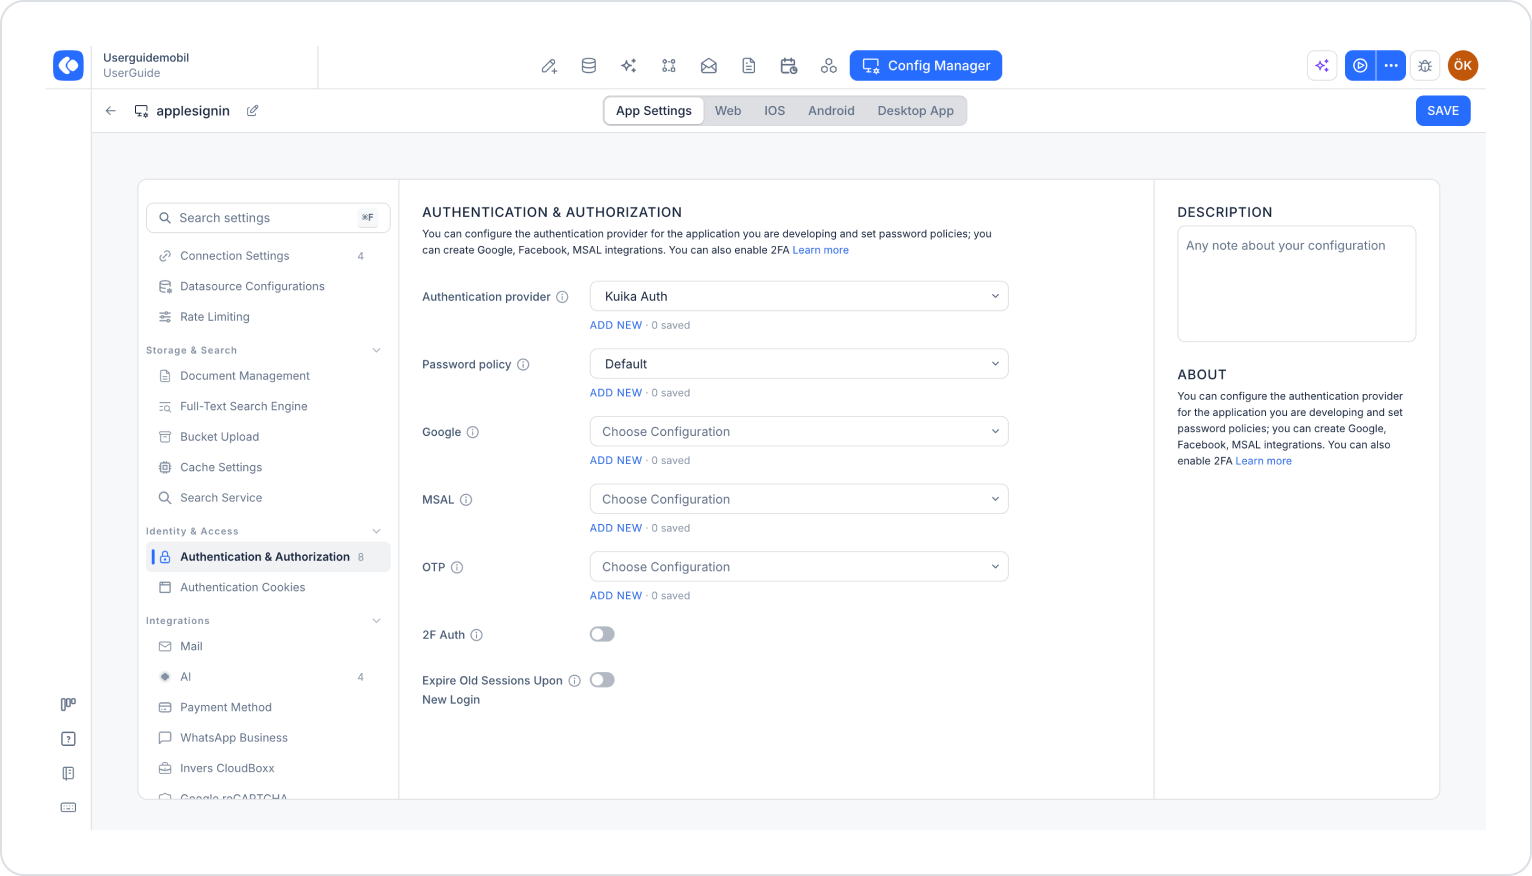
  • Konfigürasyon ekranının üst kısmında App Settings sekmesinin seçili olduğundan emin olun.
  • Sol menüde Identity & Access başlığı altındaki Authentication & Authorization seçeneğine tıklayın. Menünün üstündeki Search settings alanına "authentication" yazarak da bu ayara hızlıca ulaşabilirsiniz.
  • Authentication provider alanında varsayılan olarak Kuika Auth seçilidir. Yeni bir sağlayıcı eklemek için açılır menünün altındaki ADD NEW bağlantısına tıklayın.

3. Sağlayıcı Türünü Seçin ve Bilgileri Doldurun

Açılan Authentication Provider Setting penceresinde Type (zorunlu) açılır menüsünden sağlayıcı türünü seçin:
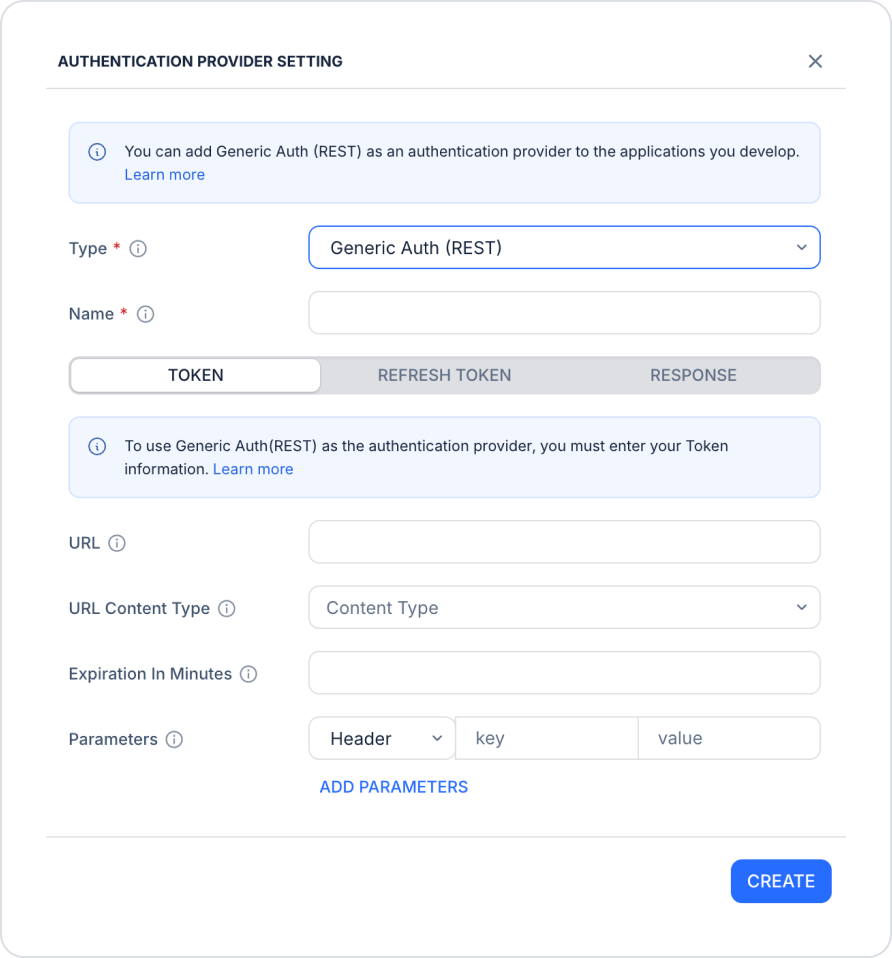
  • Generic Auth (REST)
  • oAuth 2.0
  • LDAP

Seçtiğiniz türe göre penceredeki alanlar değişir. Her tür için Name (zorunlu) alanına sağlayıcı için tanımlayıcı bir isim girin, ardından aşağıdaki ilgili bölümde açıklanan alanları doldurun.

LDAP

LDAP (Lightweight Directory Access Protocol), Active Directory'de tanımlı kullanıcıları doğrulayarak uygulamanıza güvenli giriş imkânı sağlar. REQUEST bölümünde aşağıdaki alanları doldurun:
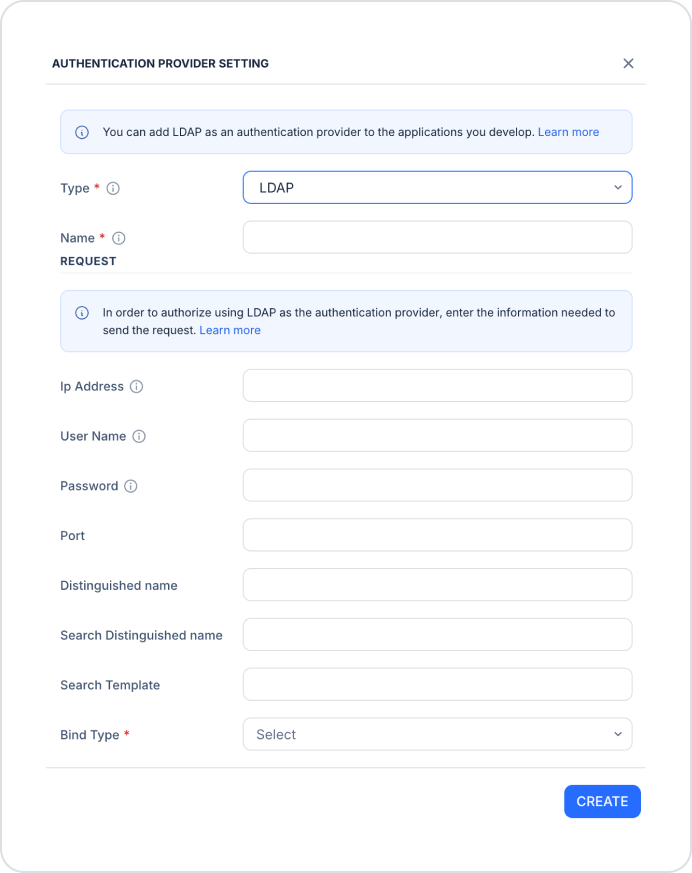
  • Ip Address: Active Directory sunucusunun IP adresi.
  • User Name: Dizinde sorgu yapma yetkisine sahip kullanıcının adı.
  • Password: Bu kullanıcının şifresi.
  • Port: LDAP bağlantısı için kullanılacak port numarası (genellikle LDAP için 389, LDAPS için 636).
  • Distinguished name: Bağlantı kurulacak temel dizin yolu (ör. DC=example,DC=com).
  • Search Distinguished name: Kullanıcıların aranacağı dizin kökü.
  • Search Template: Kullanıcı arama şablonu (ör. (sAMAccountName={0})).
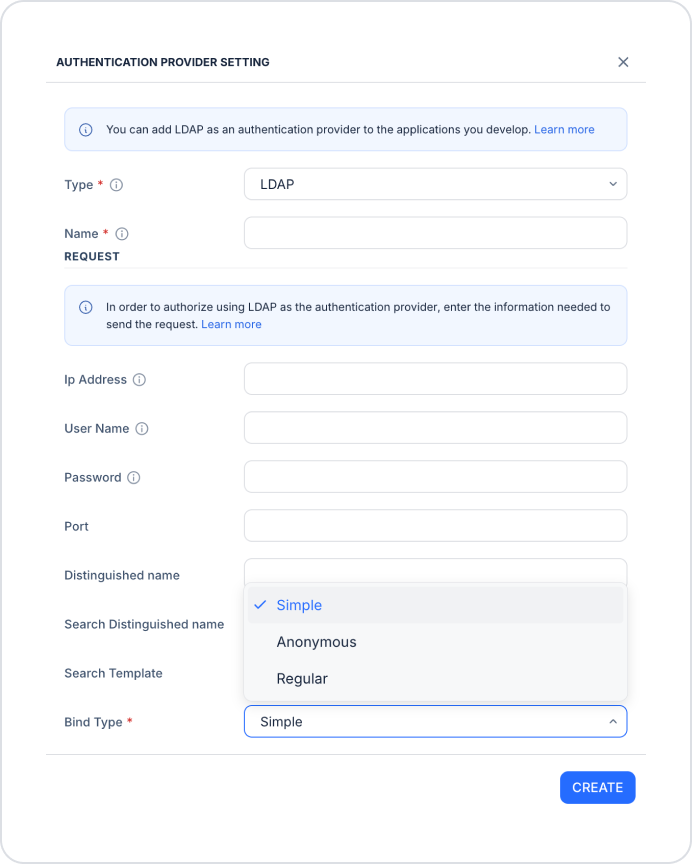
  • Bind Type (zorunlu): Dizine bağlanma türü. Simple, Anonymous veya Regular seçeneklerinden birini seçin.

LDAP entegrasyonu tamamlandıktan sonra uygulamanıza giriş yapan kullanıcıların kimlik bilgileri Active Directory üzerinden doğrulanır.

oAuth 2.0

OAuth 2.0, kullanıcıların kimlik bilgilerini paylaşmadan bir uygulamaya güvenli şekilde erişmesini sağlayan yetkilendirme protokolüdür. Pencere iki sekmeden oluşur: REQUEST ve RESPONSE.

REQUEST sekmesi
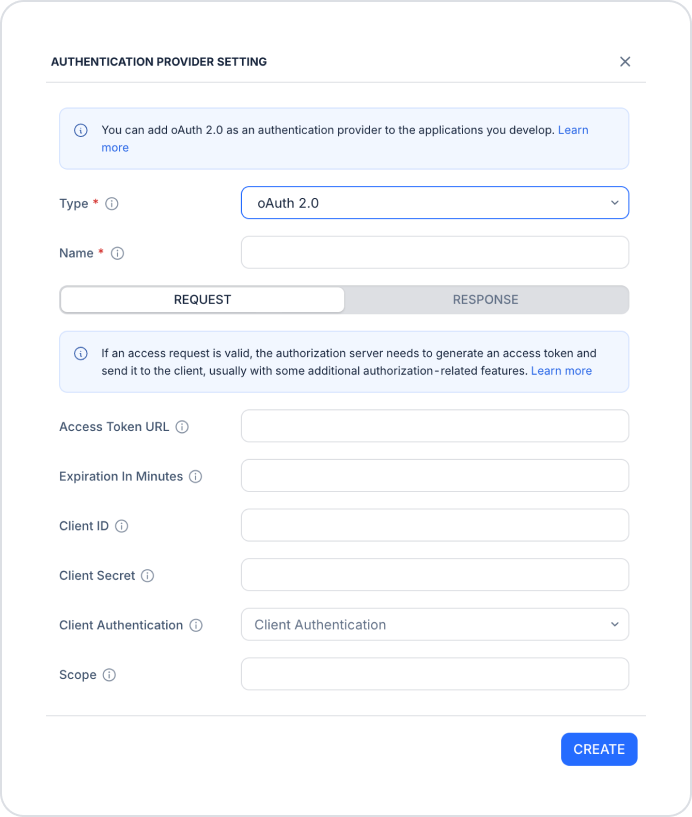
  • Access Token URL: Access token almak için istek gönderilecek adres.
  • Expiration In Minutes: Token'ın geçerlilik süresi (dakika).
  • Client ID: OAuth 2.0 sağlayıcınız tarafından verilen istemci kimliği.
  • Client Secret: OAuth 2.0 sağlayıcınız tarafından verilen gizli anahtar.
  • Client Authentication: İstemci bilgilerinin isteğe nasıl ekleneceğini belirler.
  • Scope: Gerekliyse talep edilecek erişim izinleri.

RESPONSE sekmesi

Bu sekmede sağlayıcıdan dönen JSON yanıtındaki alanları Kuika'daki karşılıklarıyla eşleştirirsiniz:
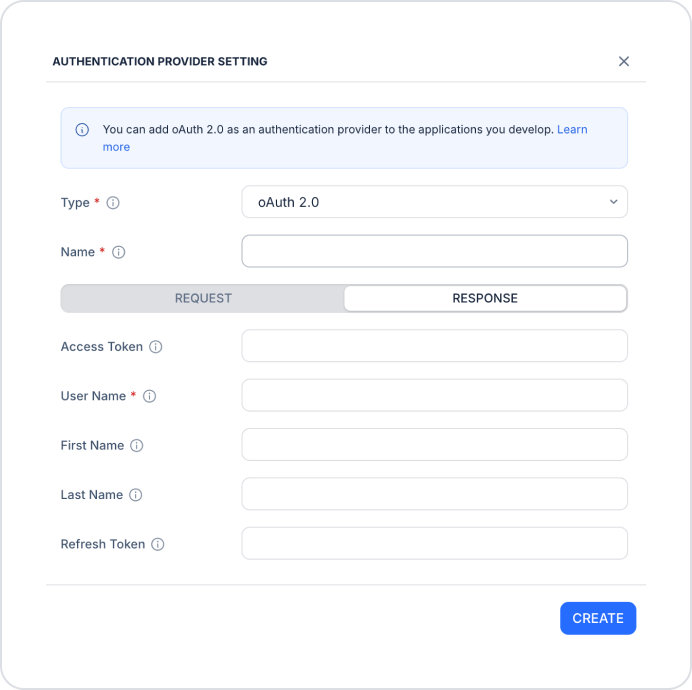
  • Access Token: Yanıttaki access token alanı.
  • User Name (zorunlu): Yanıttaki kullanıcı adı alanı.
  • First Name: Yanıttaki ad alanı.
  • Last Name: Yanıttaki soyad alanı.
  • Refresh Token: Yanıttaki refresh token alanı.

OAuth 2.0'da Refresh Token eşleştirmesi yapıldığında Kuika access token'ı otomatik olarak yeniler. Bunun için ayrı bir Refresh Token URL'si girmeniz gerekmez.

Generic Auth (Rest)

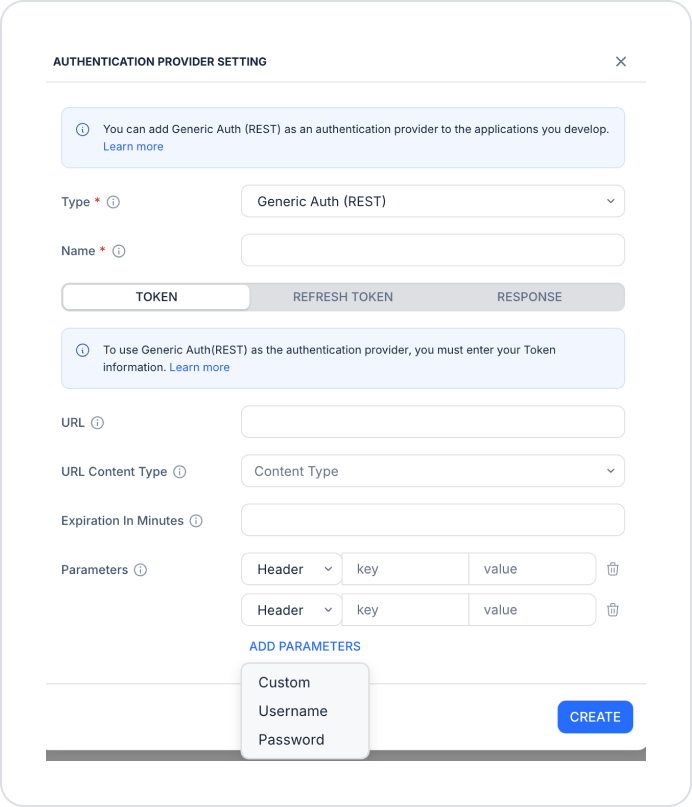
Generic Auth (REST), kimlik doğrulamanın kendi REST API servisiniz üzerinden yapılmasını sağlar. Pencere üç sekmeden oluşur: TOKEN, REFRESH TOKEN ve RESPONSE.

TOKEN sekmesi

  • URL: Token almak için istek gönderilecek adres.
  • URL Content Type: İsteğin veri formatı (ör. application/json).
  • Expiration In Minutes: Token'ın geçerlilik süresi (dakika).
  • Parameters: İstekle gönderilecek parametreler. Soldaki açılır menüden parametrenin nereye ekleneceğini seçin (ör. Header), ardından key ve value alanlarını doldurun.

Yeni parametre eklemek için ADD PARAMETERS bağlantısına tıklayın ve Custom, Username veya Password seçeneklerinden birini seçin. Eklediğiniz parametreyi silmek için yanındaki çöp kutusu simgesine tıklayın.
REFRESH TOKEN sekmesi

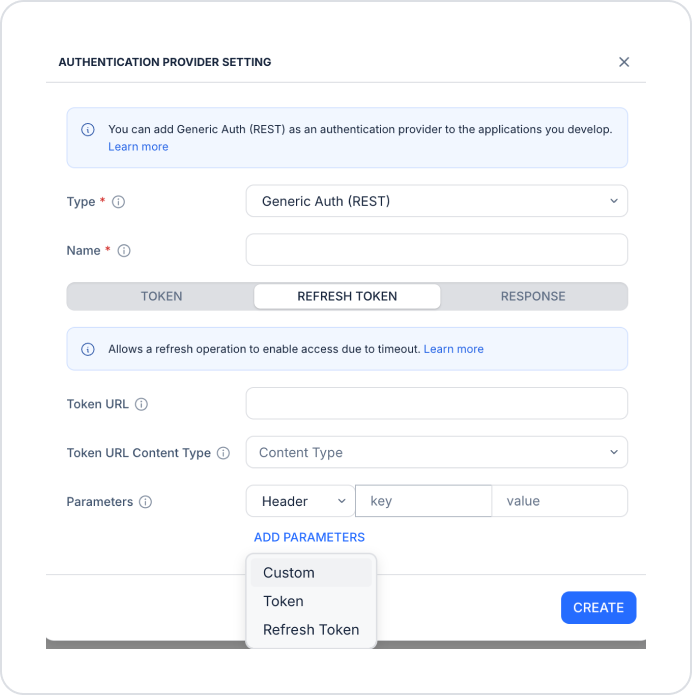
Bu sekme, oturum süresi dolduğunda token'ın yenilenmesini sağlar.
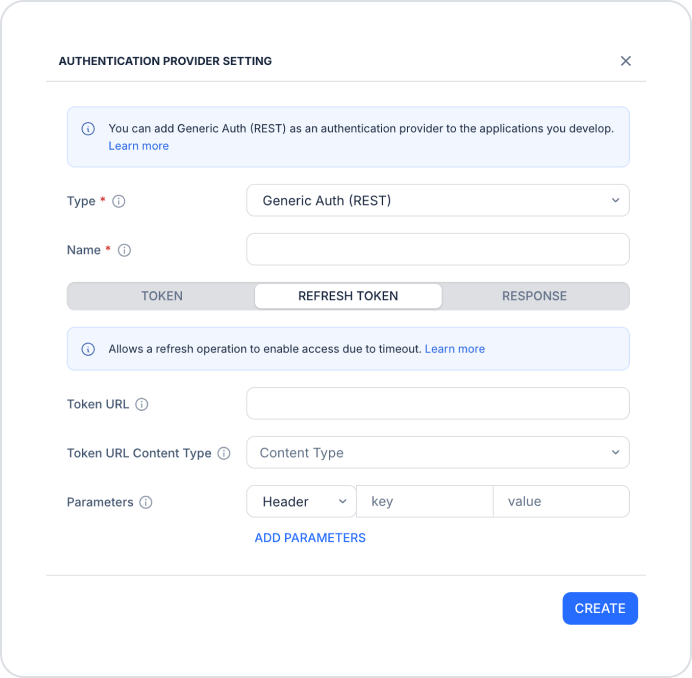
  • Token URL: Token yenileme isteğinin gönderileceği adres.
  • Token URL Content Type: Yenileme isteğinin veri formatı.
  • Parameters: Yenileme isteğiyle gönderilecek parametreler. ADD PARAMETERS bağlantısına tıklayarak Custom, Token veya Refresh Token parametrelerini ekleyebilirsiniz.

RESPONSE sekmesi

Bu sekmede servisinizden dönen yanıttaki alanları Kuika'daki karşılıklarıyla eşleştirirsiniz:
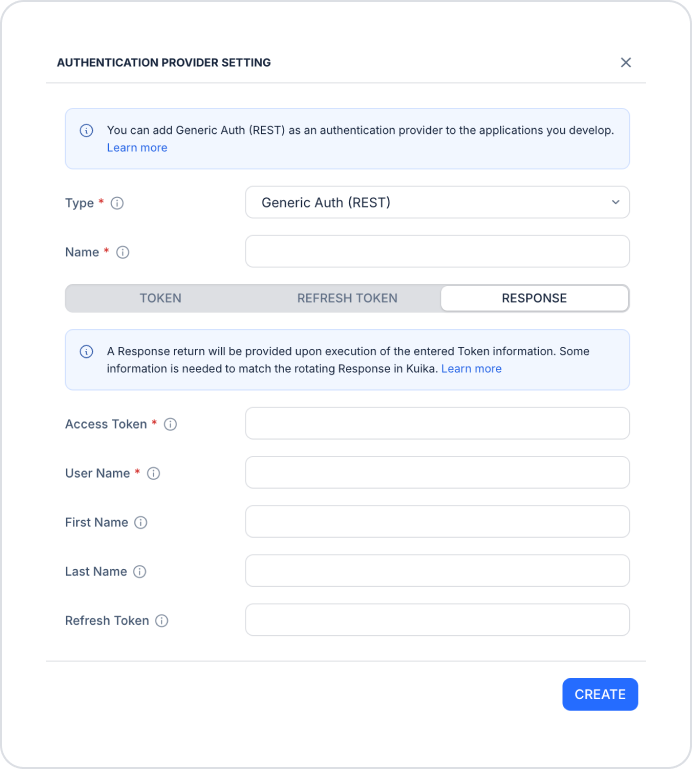
  • Access Token (zorunlu): Yanıttaki access token alanı.
  • User Name (zorunlu): Yanıttaki kullanıcı adı alanı.
  • First Name: Yanıttaki ad alanı.
  • Last Name: Yanıttaki soyad alanı.
  • Refresh Token: Yanıttaki refresh token alanı.

Bilgileri girdikten sonra CREATE butonuna tıklayarak sağlayıcıyı oluşturun.

4. Ayarları Kaydedin

  • Authentication provider açılır menüsünden oluşturduğunuz sağlayıcıyı seçin.
  • Gerekli tüm alanları eksiksiz ve doğru şekilde doldurduğunuzdan emin olun.
  • Sağ üst köşedeki SAVE butonuna tıklayarak değişiklikleri kaydedin.

Microsoft Authentication Library (MSAL)

MSAL, kullanıcılarınızın Microsoft hesaplarıyla uygulamanıza giriş yapmasını sağlar. MSAL, Authentication Provider türleri arasında yer almaz. Authentication & Authorization ekranındaki ayrı MSAL alanından yapılandırılır.

  • Authentication & Authorization ekranında MSAL açılır menüsünün altındaki ADD NEW bağlantısına tıklayın.
  • Açılan MSAL Setting penceresinde aşağıdaki alanları doldurun:
  • Name (zorunlu): Yapılandırma için tanımlayıcı isim.
  • Client ID (zorunlu): Azure Portal'da kayıtlı uygulamanızın istemci kimliği.
  • Client Secret (zorunlu): Uygulamanın kimliğini doğrulamak için kullanılan gizli anahtar.
  • Authority: Kimlik doğrulama adresi (ör. https://login.microsoftonline.com/{tenant}).
  • Scopes: Talep edilecek erişim izinleri (ör. user.read).
  • Keystore Base64: Anahtar deposu dosyasının Base64 formatındaki içeriği.
  • Cache Location: Token önbellek konumunu belirleyen anahtar.
  • Keystore Hash (Android only): Yalnızca Android uygulamalar için anahtar deposu hash değeri.

Bilgileri girdikten sonra CREATE butonuna tıklayın, MSAL açılır menüsünden oluşturduğunuz yapılandırmayı seçin ve SAVE butonuna tıklayarak kaydedin.

Bu adımları tamamladığınızda uygulamanızda ihtiyacınıza uygun kimlik doğrulama sağlayıcısını kullanmaya başlayabilirsiniz.

Önemli İpuçları

  • Client Secret, şifre ve token bilgilerini güvenli şekilde saklayın.
  • Response eşleştirmelerinde alan adlarını servisinizin döndürdüğü JSON yanıtıyla birebir aynı yazın.
  • Global konfigürasyonlarda eklenen bilgiler, yetkisi olmayan kullanıcılar için salt okunur veya gizlenmiş (***) olarak görüntülenebilir.
  • Canlı ortama geçmeden önce giriş akışını test ortamında farklı kullanıcılarla deneyin.

Authentication Provider ayarlarını doğru şekilde yapılandırarak kurumunuzun mevcut kimlik doğrulama altyapısını Kuika uygulamalarınıza kolayca entegre edebilirsiniz.

Sözlük

No items found.

Alt Başlıklar