Kullanıcı Kılavuzu

Proje Bazlı Kullanıcı Yönetimi

14/3/26
Proje Bazlı Kullanıcı Yönetimi

Kuika'nın proje bazlı kullanıcı yönetimi, projelerinizdeki kullanıcıların rollerini ve erişim izinlerini detaylı bir şekilde düzenlemenizi sağlar. Kullanıcıların yetkilerini özelleştirerek proje sürecinizi daha verimli hale getirebilirsiniz. Bu eğitim içeriğinde, projelerinizdeki kullanıcıları nasıl yöneteceğinizi öğreneceksiniz.
Projeye Farklı Rollerde Kullanıcı Ekleme

  1. Kuika platformuna giriş yapın ve Apps ekranına gidin.
  2. Eklemek istediğiniz projenin yanında bulunan üç nokta menüsünü açın.
  1. Edit seçeceğine tıklayın.
  2. Açılan pop-up ekranından Share sekmesine gidin.
  1. Add User açılır listesinden eklemek istediğiniz kullanıcıyı seçin.
    • Eklenen her kullanıcı varsayılan olarak Viewer rolüne sahip olur.
  2. Kullanıcı isminin yanındaki açılır menüden uygun rolü seçin:
    • Viewer: Yalnızca projeyi görüntüleyebilir.
    • Developer: Datasources, Workflow, Scheduled Jobs ve Configuration Manager modüllerini kullanabilir.‍
    • Designer: Bu modülleri yalnızca görüntüleyebilir.

Projeyi Çalışma Alanı ile Birlikte Paylaşma

  1. Kuika platformuna giriş yapın ve Apps ekranına gidin.
  2. Paylaşmak istediğiniz projenin yanında bulunan üç nokta menüsünü açın.
  1. Edit seçeceğine tıklayın.
  2. Açılan pop-up ekranından Share sekmesine gidin.
  1. Public Access açılır menüsünden Everyone in workspace seçeceğini yapın.
    • Restricted statüsünde yalnızca belirlenen kullanıcılar erişim sağlayabilir.
    • Everyone in workspace seçeceği ile proje, çalışma alanındaki tüm kullanıcılar tarafından görüntülenebilir.

Projeden Kullanıcı Silme

  1. Kuika platformuna giriş yapın ve Apps ekranına gidin.
  2. Silmek istediğiniz kullanıcının bulunduğu projenin yanındaki üç nokta menüsünü açın.
  1. Edit seçeceğine tıklayın.
  2. Açılan pop-up ekranından Share sekmesine gidin.
  1. Silmek istediğiniz kullanıcının yanındaki açılır menüyü açarak Remove User seçeceğini yapın.

Proje Devretme

  1. Kuika platformuna giriş yapın ve Apps ekranına gidin.
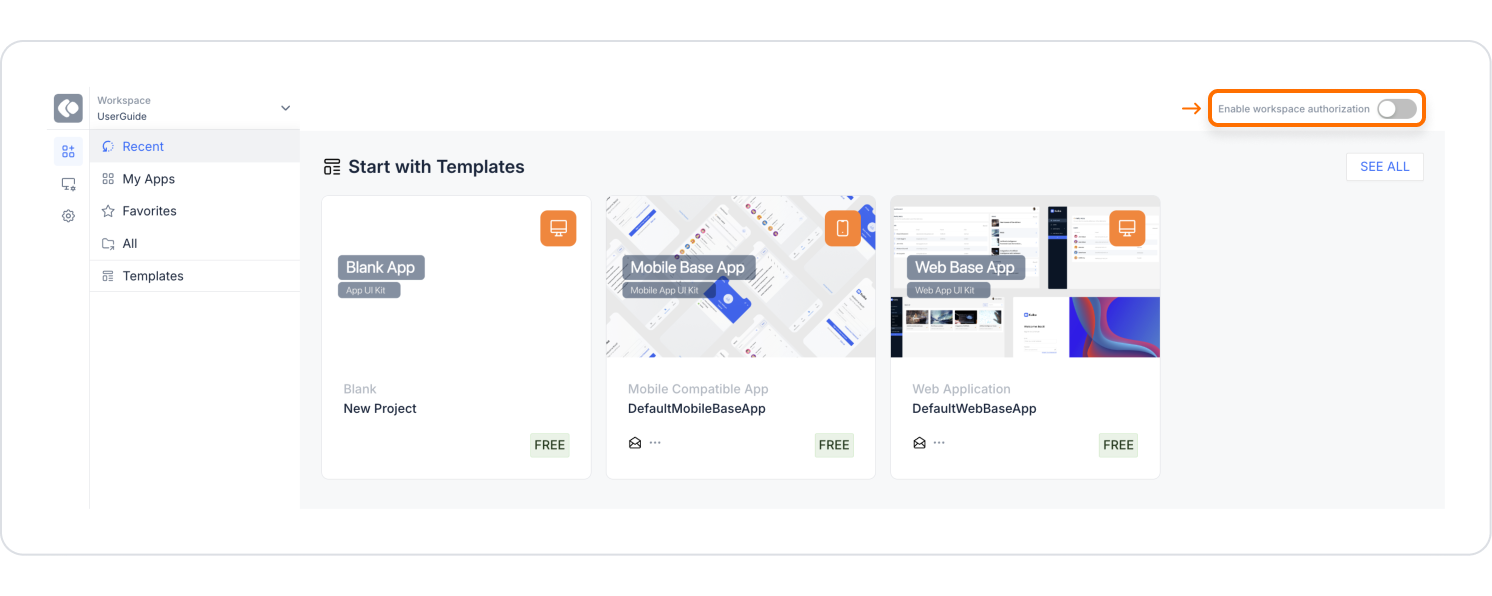
  1. Sol üst köşede bulunan Enable workspace authorization seçeceğini aktif hale getirin.
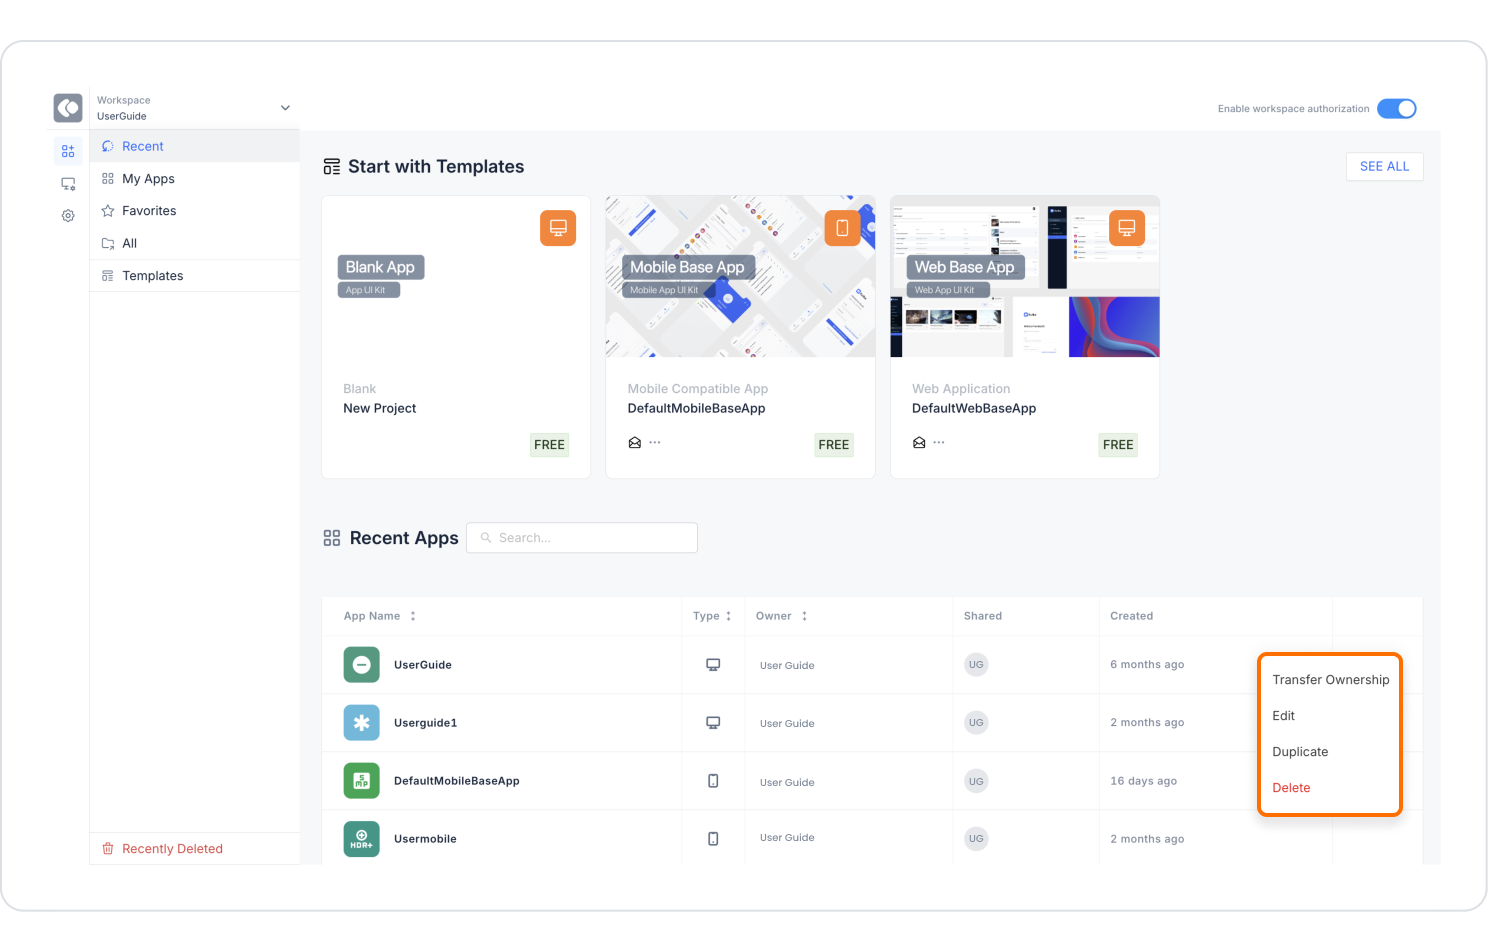
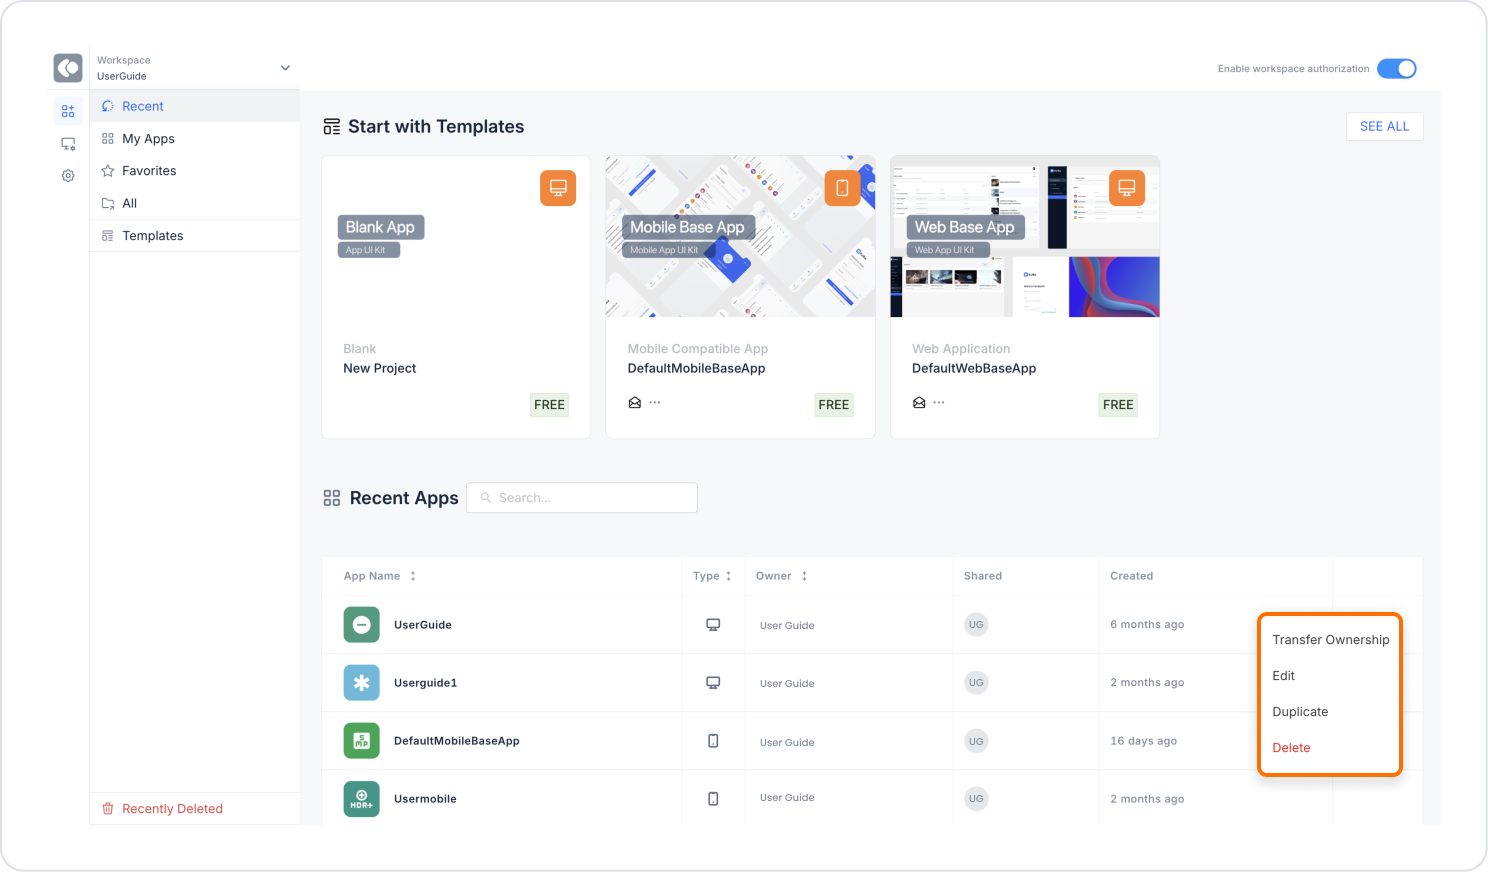
  2. Devretmek istediğiniz projenin yanında bulunan üç nokta menüsünü açın.
  1. Transfer Ownership seçeceğine tıklayın.
  2. Açılan pop-up ekranında, projeyi devredeceğiniz kullanıcının ismini veya e-posta adresini girin.
  3. Yeni sahibi belirledikten sonra CONFIRM OWNERSHIP TRANSFER butonuna tıklayarak devri tamamlayın.

Proje Kopyalandığında Üye/Rol İlişkilerinin Taşınması

Bir proje duplicate edildiğinde, kaynak projedeki üye (membership) ve rol ilişkileri de otomatik olarak kopya projeye taşınır. Böylece kopyalanan proje üzerinde kullanıcı erişim yapısını sıfırdan tanımlamaya gerek kalmaz; kaynak projede tanımlı olan Viewer, Developer, Designer gibi roller ve ilgili kullanıcılar, yeni oluşturulan projede aynı şekilde yer alır.

Bu davranış sayesinde:

  • Proje kopyalama sonrası kullanıcı erişim sürekliliği sağlanır.
  • Kaynak projedeki yetkilendirme yapısı manuel olarak yeniden oluşturulmak zorunda kalınmaz.
  • Kopyalanan projede yer alan üyelerin rolleri, ihtiyaç halinde Share sekmesi üzerinden daha sonra ayrıca düzenlenebilir.

Generated App Rolleri ile Gelişmiş Yetkilendirme

Kuika'nın yeni yetkilendirme sistemi ile artık projelere özel Generated App Rolleri tanımlayabilirsiniz. Bu roller, birden fazla yetki grubu ve component yetkisi barındırabilir.

Özellikleri:

  • Designer ortamında görünmez, yalnızca proje özelinde tanımlanabilir.
  • Component > Yetki Grubu > Generated App Rolü hiyerarşisini izler.
  • Rol oluşturma ve düzenleme işlemleri uygulama içi yetki yönetim sayfasından yapılır.

Uygulama Adımları:

  • Kullanıcı ekledikten sonra Generated App Rolü atayarak erişim detaylandırılabilir.
  • Her Generated App Rolü, uygulama içinde belirli bileşenleri görme ya da etkileşim kurma yetkisini içerir.
  • Gelişmiş yetki kontrolü sağlar, her kullanıcı için kişiselleştirilmiş erişim yapılabilir.

Kullanıcı Yetkisini Düzenleme 

Uygulama içinde oluşturulan özel yetki yönetim sayfası ile kullanıcıların erişim izinleri detaylı olarak düzenlenebilir.

  • Kullanıcının atanmış olduğu Generated App Rolleri, Yetki Grupları, Component Yetkileri görüntülenir.
  • Hiyerarşik component listesi üzerinden yetkiler seçilebilir.
  • Rol/Yetki çatışmaları kontrol edilir; bağımlı yetkiler silinmeden çatı rollerde değişiklik yapılamaz.
  • Güncellemeler, ilgili kullanıcıya otomatik olarak yansıtılır.

Bu geliştirmeler sayesinde Kuika üzerinde proje yetkilendirme süreçleri çok daha esnek ve özelleştirilebilir hale gelir. Yetki aktarımı, component bazlı kontrol ve kullanıcıya özel erişim yapılandırması ile güçlü bir erişim yönetim altyapısı kurulmuş olur.

Sözlük

No items found.

Alt Başlıklar