Authentication & Authorization Settings, uygulamanızda kullanılacak kimlik doğrulama ve yetkilendirme yöntemlerini belirlemenize ve yapılandırmanıza olanak tanır. Kuika Config Manager modülü üzerinden bu ayarları yaparak kimlik doğrulama sağlayıcısını, parola politikalarını, Google ve Microsoft (MSAL) ile giriş entegrasyonlarını, OTP ve iki faktörlü doğrulamayı yönetebilirsiniz.
Bu kılavuzda kimlik doğrulama ayarlarını nasıl yapılandıracağınızı, her ayar için gerekli alanları nasıl dolduracağınızı ve işlemleri nasıl test edeceğinizi adım adım öğreneceksiniz.
Authentication & Authorization Ayarları Nasıl Yapılır?
1. Konfigürasyonu Açın veya Oluşturun
Kuika platformuna giriş yapın.
Apps ekranından çalışacağınız projeyi açın.
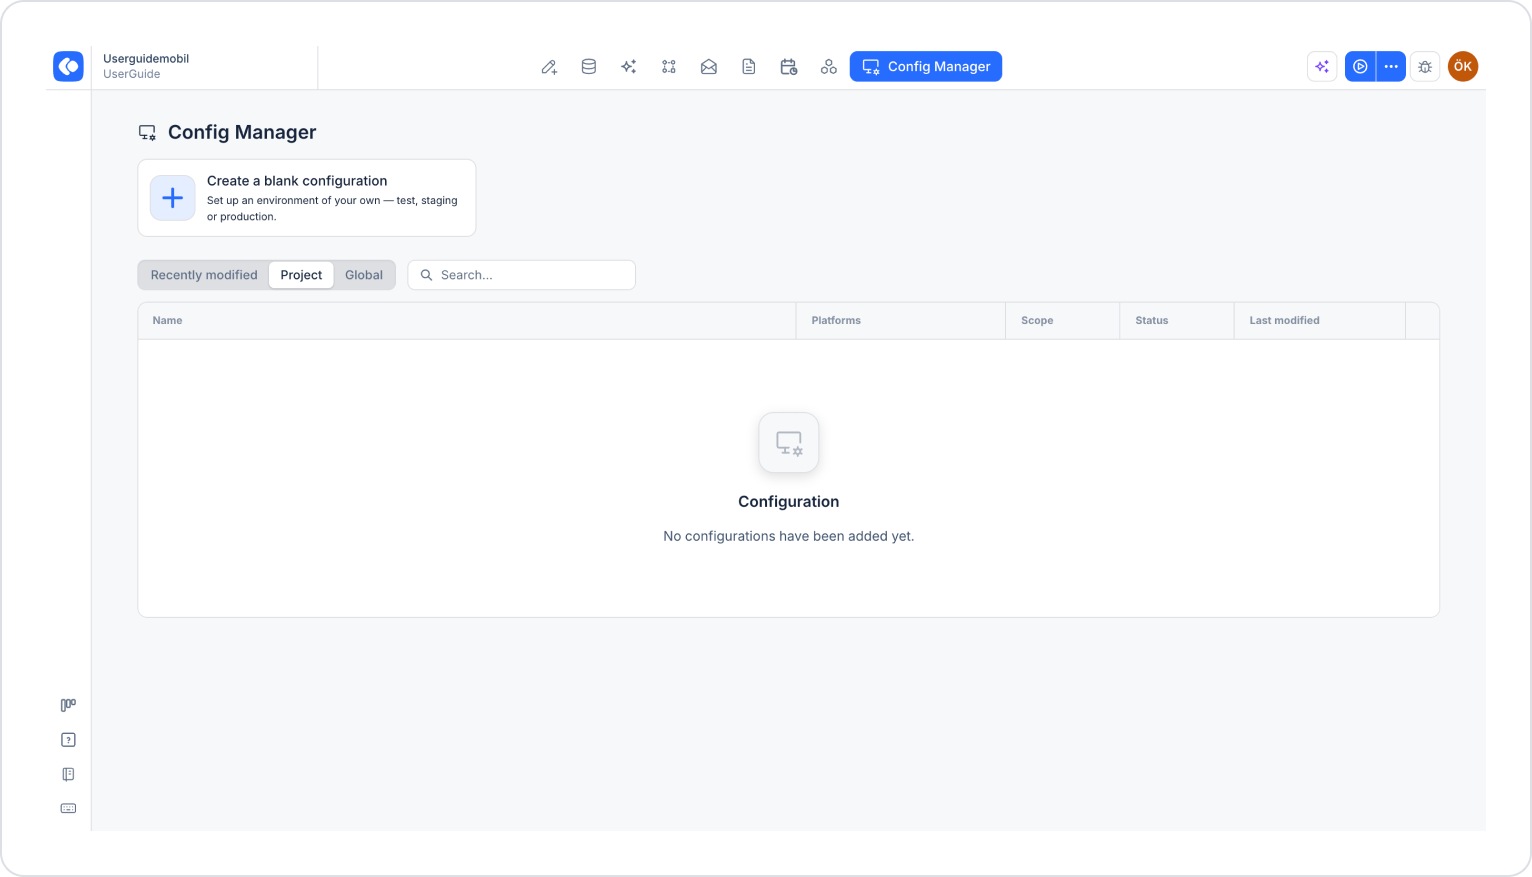
Üst menüden Config Manager modülüne tıklayın.
Yeni bir konfigürasyon oluşturmak için Create a blank configuration kartına tıklayın, konfigürasyona bir isim verin ve oluşturma işlemini tamamlayın. Mevcut bir konfigürasyonu kullanmak isterseniz listeden adına tıklayın.
2. Authentication & Authorization Ayarına Gidin
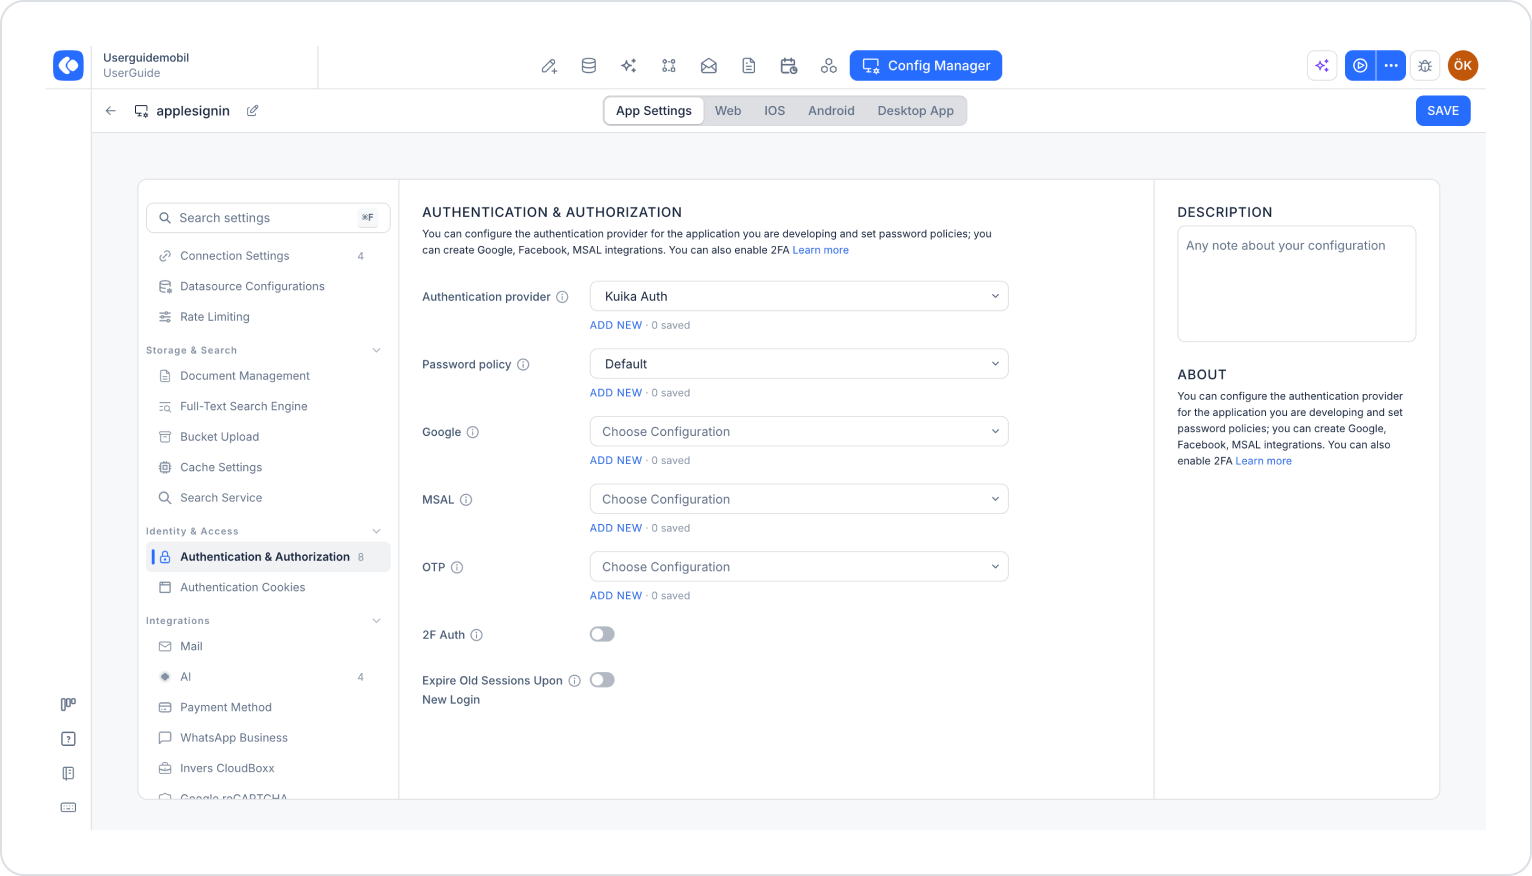
Konfigürasyon ekranının üst kısmında App Settings sekmesinin seçili olduğundan emin olun.
Sol menüde Identity & Access başlığı altındaki Authentication & Authorization seçeneğine tıklayın. Menünün üstündeki Search settings alanına "authentication" yazarak da bu ayara hızlıca ulaşabilirsiniz.
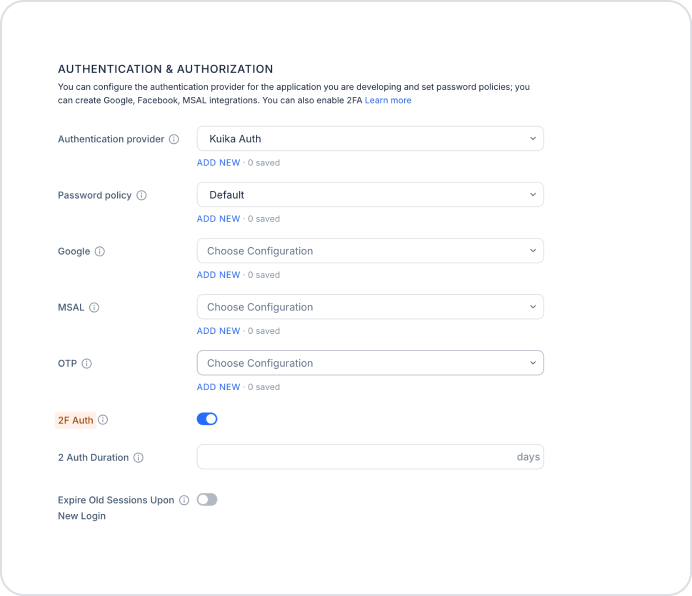
Ekranda Authentication provider, Password policy, Google, MSAL ve OTP için ayrı alanlar yer alır. Yapılandırmak istediğiniz ayarın altındaki ADD NEW bağlantısına tıklayın.
3. Ayar Detaylarını Doldurun
Authentication Provider Ayarları
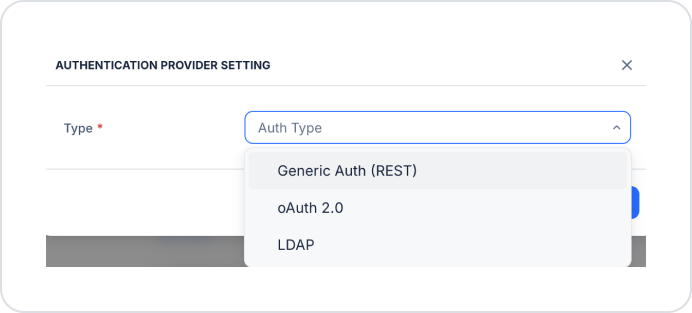
Authentication provider, uygulamanızda kullanıcı doğrulamasının hangi yöntemle yapılacağını belirler. Varsayılan olarak Kuika Auth seçilidir. Açılan Authentication Provider Setting penceresinde Type (zorunlu) açılır menüsünden sağlayıcı türünü seçin:
Generic Auth (REST): REST servisi üzerinden kimlik doğrulama.
oAuth 2.0: OAuth 2.0 protokolü ile kimlik doğrulama ve yetkilendirme.
LDAP: LDAP dizin servisi üzerinden kimlik doğrulama.
Password Policy Ayarları
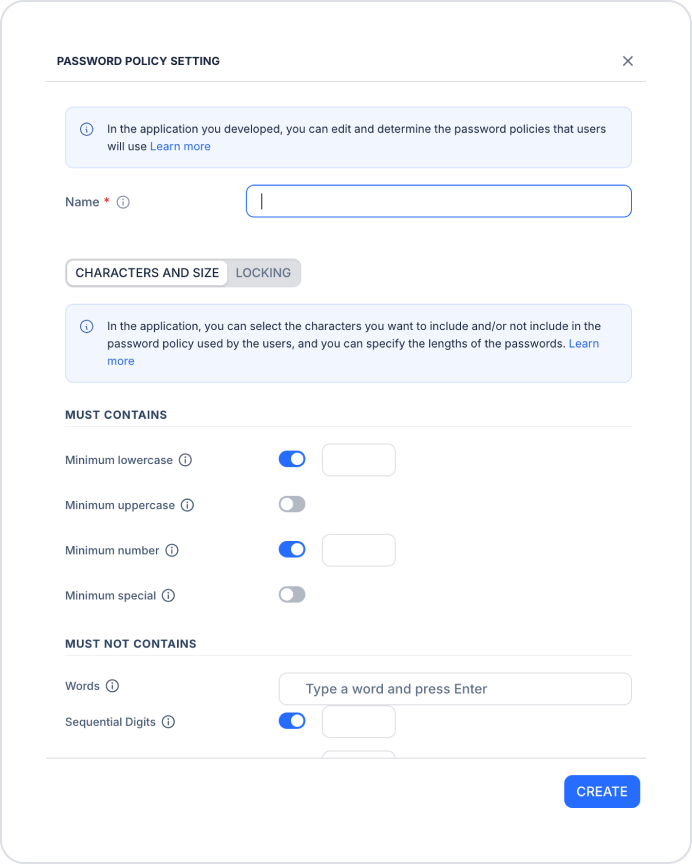
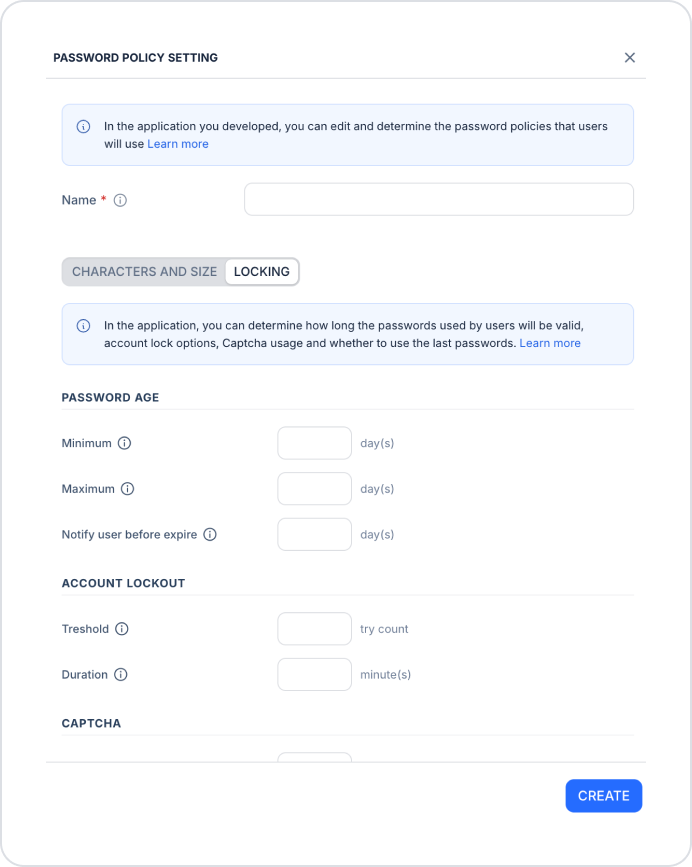
Parola politikası, kullanıcıların oluşturacağı parolaların kurallarını ve hesap güvenliği seçeneklerini belirler. Varsayılan olarak Default politika seçilidir. Açılan Password Policy Setting penceresinde önce Name (zorunlu) alanına politika için tanımlayıcı bir isim girin. Pencere iki sekmeden oluşur: CHARACTERS AND SIZE ve LOCKING.
CHARACTERS AND SIZE sekmesi
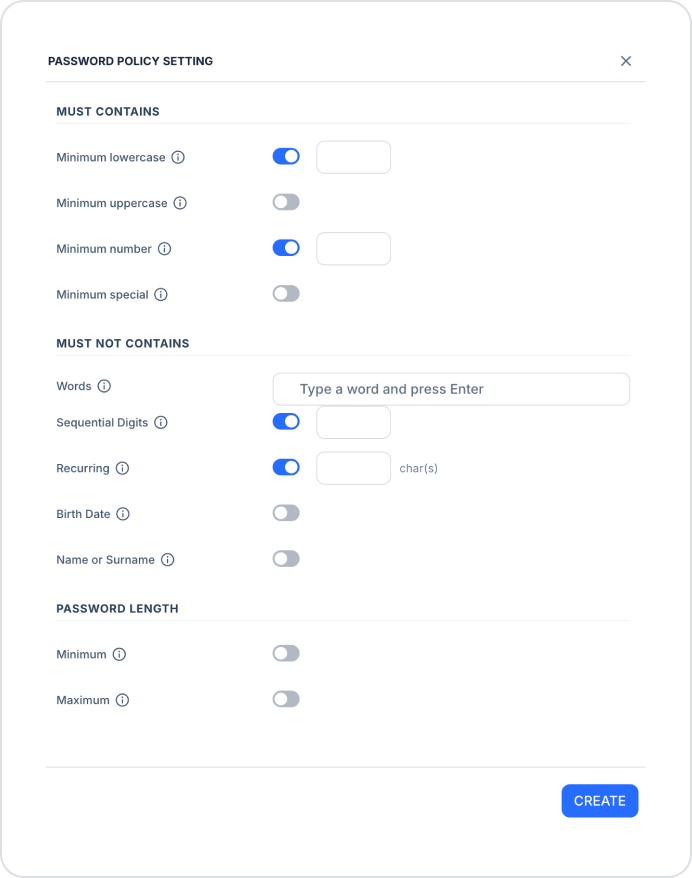
MUST CONTAINS bölümünde parolada bulunması gereken karakterleri belirlersiniz. Her kuralı anahtarla aktif hale getirip yanındaki alana minimum sayıyı girin:
Minimum lowercase: Minimum küçük harf sayısı.
Minimum uppercase: Minimum büyük harf sayısı.
Minimum number: Minimum rakam sayısı.
Minimum special: Minimum özel karakter sayısı.
MUST NOT CONTAINS bölümünde parolada bulunmaması gereken ifadeleri belirlersiniz:
Recurring: Aynı karakterin tekrar kullanımını sınırlar (karakter sayısı olarak).
Birth Date: Parolada kullanıcının doğum tarihinin kullanılmasını engeller.
Name or Surname: Parolada kullanıcının adının veya soyadının kullanılmasını engeller.
PASSWORD LENGTH bölümünde parolanın uzunluk sınırlarını belirlersiniz:
Minimum: Parolanın minimum karakter uzunluğu.
Maximum: Parolanın maksimum karakter uzunluğu.
LOCKING sekmesi
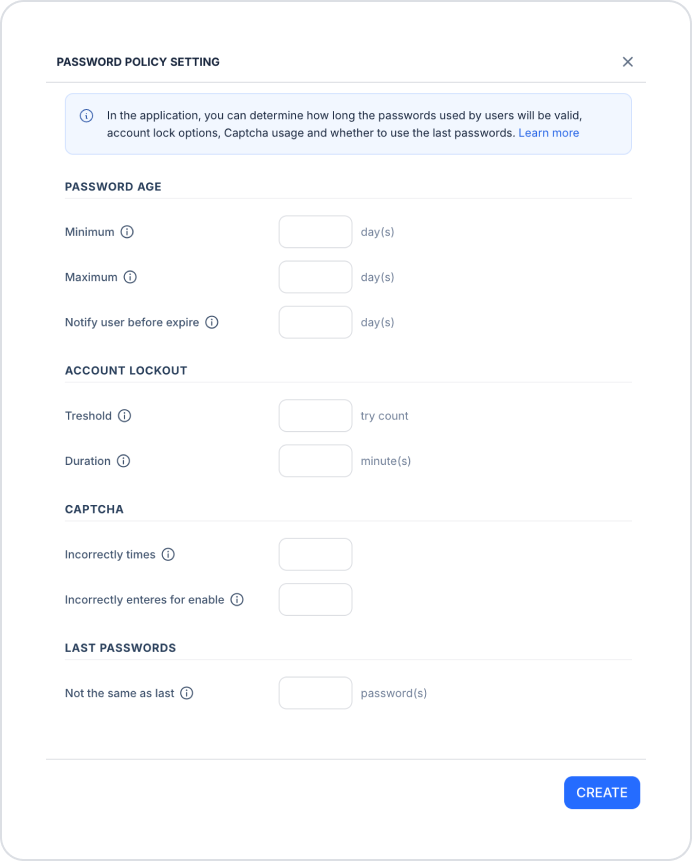
PASSWORD AGE bölümünde parolanın geçerlilik süresini gün cinsinden belirlersiniz:
Minimum: Parolanın değiştirilebilmesi için geçmesi gereken minimum süre.
Maximum: Parolanın geçerli kalacağı maksimum süre.
Notify user before expire: Parola süresi dolmadan kaç gün önce kullanıcının uyarılacağı.
ACCOUNT LOCKOUT bölümünde hesap kilitleme kurallarını belirlersiniz:
Treshold: Hesap kilitlenmeden önce izin verilen başarısız giriş denemesi sayısı.
Duration: Hesabın kilitli kalacağı süre (dakika).
CAPTCHA bölümünde bot saldırılarına karşı CAPTCHA kullanımını yapılandırırsınız:
Incorrectly times: CAPTCHA ile ilgili yanlış giriş sayısı ayarı.
Incorrectly enteres for enable: CAPTCHA'nın devreye girmesi için gereken yanlış giriş sayısı.
LAST PASSWORDS bölümünde parola tekrarını sınırlarsınız:
Not the same as last: Yeni parolanın son kaç parolayla aynı olamayacağı.
Google Ayarları
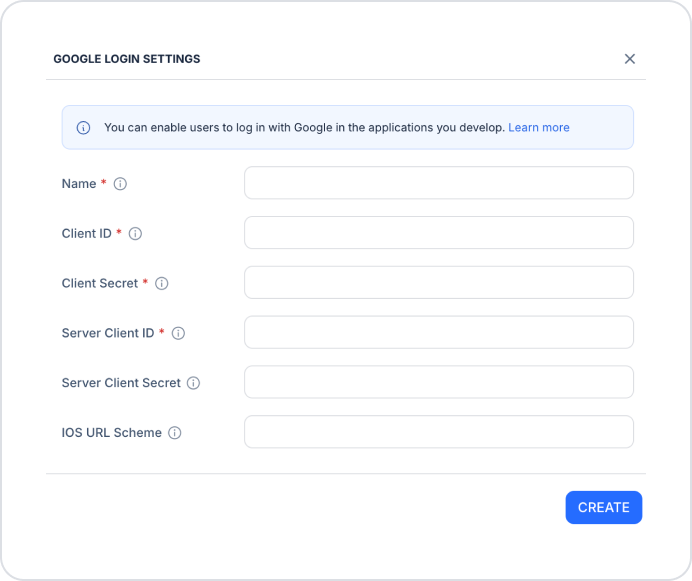
Google ile giriş entegrasyonu, kullanıcılarınızın Google hesaplarıyla uygulamanıza giriş yapmasını sağlar. Açılan Google Login Settings penceresinde aşağıdaki alanları doldurun:
Name (zorunlu): Yapılandırma için tanımlayıcı isim.
Client ID (zorunlu): Google tarafından verilen istemci kimliği.
Client Secret (zorunlu): Google tarafından verilen gizli anahtar.
Server Client ID (zorunlu): Sunucu tarafı istemci kimliği.
Server Client Secret: Sunucu tarafı gizli anahtar.
IOS URL Scheme: iOS uygulamalar için kullanılan URL şeması.
MSAL Ayarları
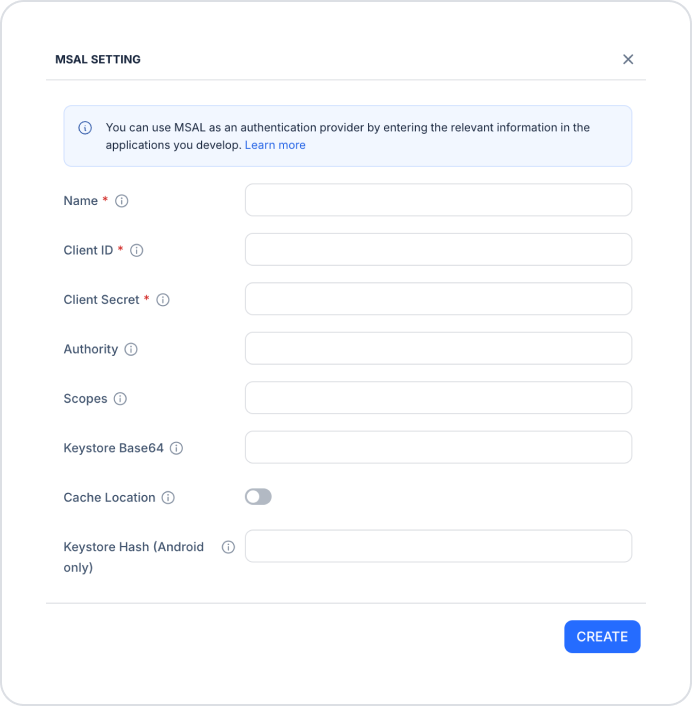
MSAL (Microsoft Authentication Library), kullanıcılarınızın Microsoft hesaplarıyla uygulamanıza giriş yapmasını sağlar. Açılan MSAL Setting penceresinde aşağıdaki alanları doldurun:
Name (zorunlu): Yapılandırma için tanımlayıcı isim.
Client ID (zorunlu): Microsoft tarafından verilen istemci kimliği.
Client Secret (zorunlu): Microsoft tarafından verilen gizli anahtar.
Authority: Yetkilendirme adresi.
Scopes: Uygulamanın talep edeceği erişim izinleri.
Keystore Hash (Android only): Yalnızca Android uygulamalar için anahtar deposu hash değeri.
OTP Ayarları
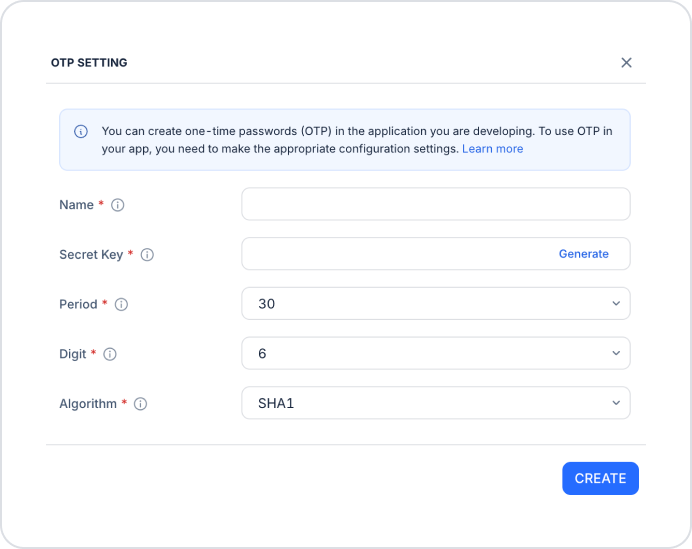
OTP (One-Time Password), kullanıcılarınız için tek kullanımlık şifre üretilmesini sağlar. Açılan OTP Setting penceresinde aşağıdaki alanları doldurun (tüm alanlar zorunludur):
Name: Yapılandırma için tanımlayıcı isim.
Secret Key: OTP üretimi için kullanılan gizli anahtar. Generate bağlantısına tıklayarak otomatik oluşturabilirsiniz.
Period: OTP kodunun geçerlilik süresi (varsayılan: 30).
Digit: OTP kodunun basamak sayısı (varsayılan: 6).
Algorithm: OTP üretim algoritması (varsayılan: SHA1).
Bilgileri girdikten sonra her pencerede CREATE butonuna tıklayarak yapılandırmayı oluşturun.
4. İki Faktörlü Doğrulama ve Oturum Ayarlarını Yapın
2F Auth: İki faktörlü doğrulamayı aktif veya pasif hale getirir. Anahtar aktif edildiğinde 2 Auth Duration alanı görünür.
2 Auth Duration: İki faktörlü doğrulamaya ait süre (gün).
Expire Old Sessions Upon New Login: Aktif edildiğinde, kullanıcı yeni bir giriş yaptığında önceki oturumları sonlandırılır.
5. Ayarları Kaydedin ve Test Edin
Ayarları Kaydetme
Kullanmak istediğiniz her ayar için ilgili açılır menüden oluşturduğunuz yapılandırmayı seçin.
Gerekli tüm alanları eksiksiz ve doğru şekilde doldurduğunuzdan emin olun.
Sağ üst köşedeki SAVE butonuna tıklayarak değişiklikleri kaydedin.
Test İşlemi
Test ortamında farklı sağlayıcılarla kullanıcı giriş senaryolarını deneyin.
Parola politikası kurallarını, hesap kilitleme ve CAPTCHA davranışını hatalı giriş denemeleriyle test edin.
İki faktörlü doğrulama aktifse OTP akışını uçtan uca kontrol edin.
Bu adımları tamamladığınızda uygulamanızda güvenli ve çok katmanlı bir kimlik doğrulama altyapısı kurmuş olacaksınız.
Önemli İpuçları
Client Secret, Secret Key gibi tüm gizli bilgileri güvenli şekilde saklayın.
Parola politikalarını çok katı belirlemekten kaçının. Kullanıcıların hatırlayamayacağı kurallar, sık parola sıfırlama talebine yol açabilir.
Canlı ortama geçmeden önce tüm kimlik doğrulama sağlayıcılarının doğru yapılandırıldığını kontrol edin.
Authentication & Authorization ayarlarını doğru şekilde yapılandırarak kullanıcılarınıza güvenli, esnek ve çok katmanlı erişim seçenekleri sunabilirsiniz.