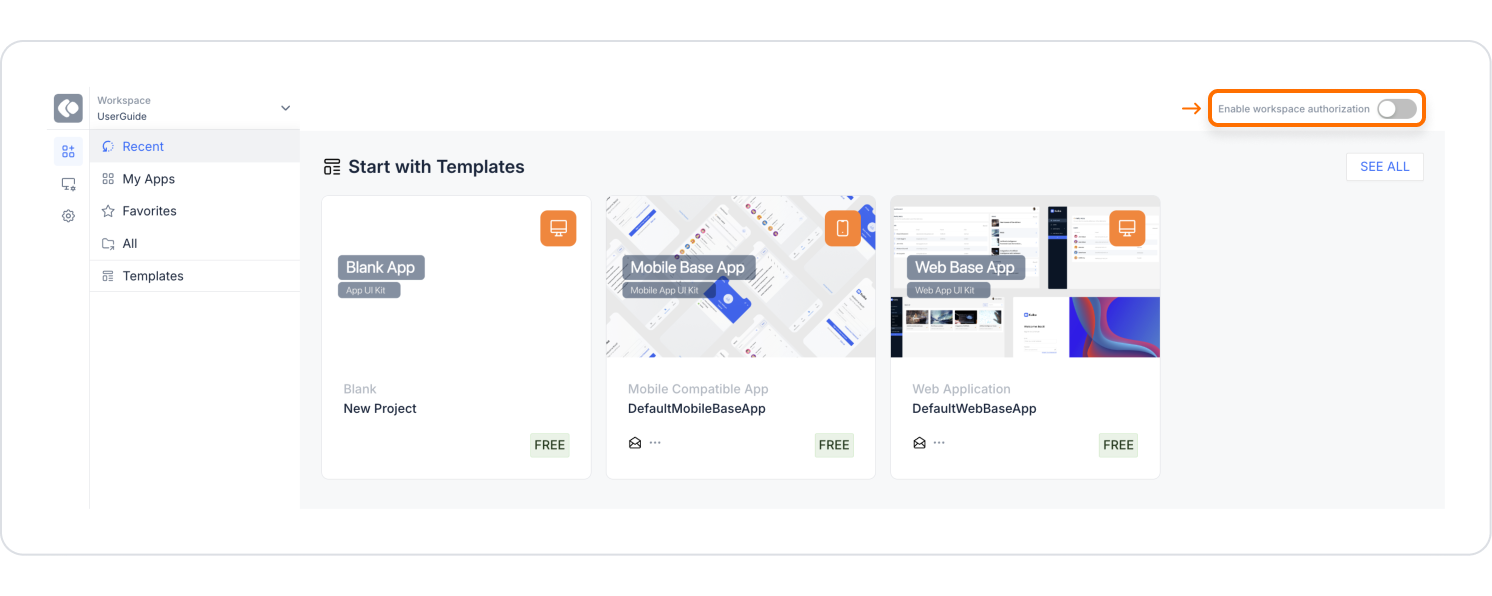
Kuika platformuna giriş yapın ve Apps ekranına gidin.
Sol üst köşede bulunan Enable workspace authorization seçeceğini aktif hale getirin.
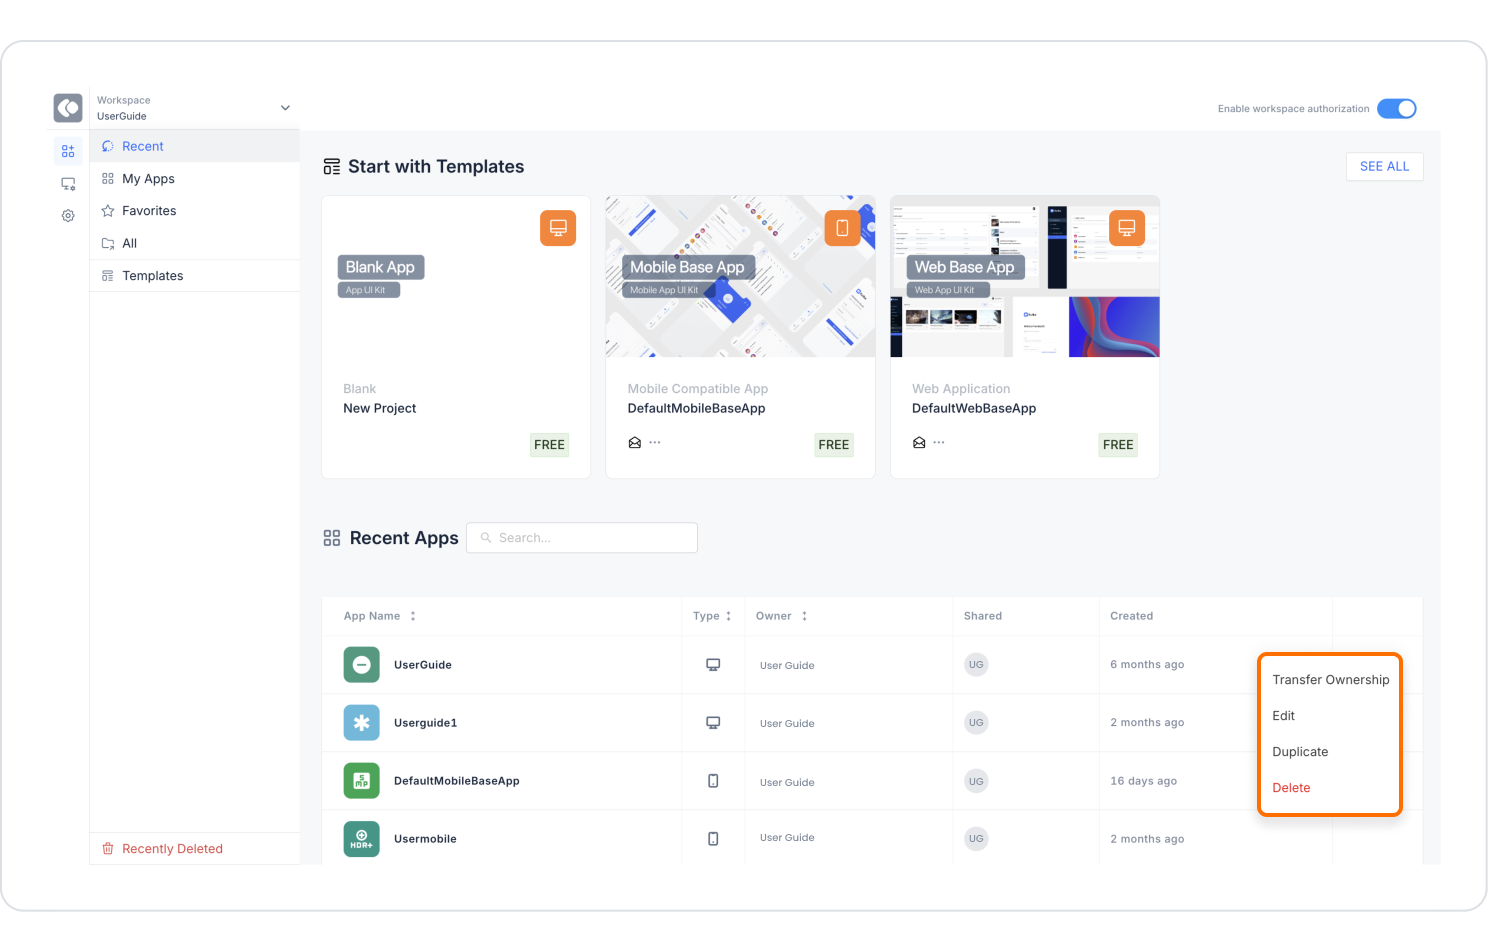
Devretmek istediğiniz projenin yanında bulunan üç nokta menüsünü açın.
Transfer Ownership seçeceğine tıklayın.
Açılan pop-up ekranında, projeyi devredeceğiniz kullanıcının ismini veya e-posta adresini girin.
Yeni sahibi belirledikten sonra CONFIRM OWNERSHIP TRANSFER butonuna tıklayarak devri tamamlayın.
Proje Kopyalandığında Üye/Rol İlişkilerinin Taşınması
Bir proje duplicate edildiğinde, kaynak projedeki üye (membership) ve rol ilişkileri de otomatik olarak kopya projeye taşınır. Böylece kopyalanan proje üzerinde kullanıcı erişim yapısını sıfırdan tanımlamaya gerek kalmaz; kaynak projede tanımlı olan Viewer, Developer, Designer gibi roller ve ilgili kullanıcılar, yeni oluşturulan projede aynı şekilde yer alır.
Bu davranış sayesinde:
Proje kopyalama sonrası kullanıcı erişim sürekliliği sağlanır.
Kaynak projedeki yetkilendirme yapısı manuel olarak yeniden oluşturulmak zorunda kalınmaz.
Kopyalanan projede yer alan üyelerin rolleri, ihtiyaç halinde Share sekmesi üzerinden daha sonra ayrıca düzenlenebilir.
Generated App Rolleri ile Gelişmiş Yetkilendirme
Kuika'nın yeni yetkilendirme sistemi ile artık projelere özel Generated App Rolleri tanımlayabilirsiniz. Bu roller, birden fazla yetki grubu ve component yetkisi barındırabilir.
Özellikleri:
Designer ortamında görünmez, yalnızca proje özelinde tanımlanabilir.
Component > Yetki Grubu > Generated App Rolü hiyerarşisini izler.
Rol oluşturma ve düzenleme işlemleri uygulama içi yetki yönetim sayfasından yapılır.
Uygulama Adımları:
Kullanıcı ekledikten sonra Generated App Rolü atayarak erişim detaylandırılabilir.
Her Generated App Rolü, uygulama içinde belirli bileşenleri görme ya da etkileşim kurma yetkisini içerir.
Gelişmiş yetki kontrolü sağlar, her kullanıcı için kişiselleştirilmiş erişim yapılabilir.
Kullanıcı Yetkisini Düzenleme
Uygulama içinde oluşturulan özel yetki yönetim sayfası ile kullanıcıların erişim izinleri detaylı olarak düzenlenebilir.
Hiyerarşik component listesi üzerinden yetkiler seçilebilir.
Rol/Yetki çatışmaları kontrol edilir; bağımlı yetkiler silinmeden çatı rollerde değişiklik yapılamaz.
Güncellemeler, ilgili kullanıcıya otomatik olarak yansıtılır.
Bu geliştirmeler sayesinde Kuika üzerinde proje yetkilendirme süreçleri çok daha esnek ve özelleştirilebilir hale gelir. Yetki aktarımı, component bazlı kontrol ve kullanıcıya özel erişim yapılandırması ile güçlü bir erişim yönetim altyapısı kurulmuş olur.