
Kimlik doğrulama gerektirmeyen servisler için kullanılır. Ek bir ayar yapmanız gerekmez; isterseniz header tablosundaki Custom satır ile ek alanlar tanımlayabilirsiniz (bkz. odata4.png).
Token tabanlı doğrulama yöntemidir. Token, istek başlığında aşağıdaki şekilde gönderilir:
Authorization: Bearer YOUR_ACCESS_TOKEN
Bearer seçildiğinde header tablosuna Username tipinde bir satır otomatik eklenir. Bu satırın değeri {CurrentUserName} olarak sabittir ve uygulamada oturum açmış kullanıcının adını ifade eder; Key alanına bu değerin gönderileceği başlık adını girebilirsiniz.
Eğer token kullanıcı adı ve parola ile alınıyorsa, önce bir "login" işlemi yapılmalı, ardından alınan token ile işlem devam ettirilmelidir.
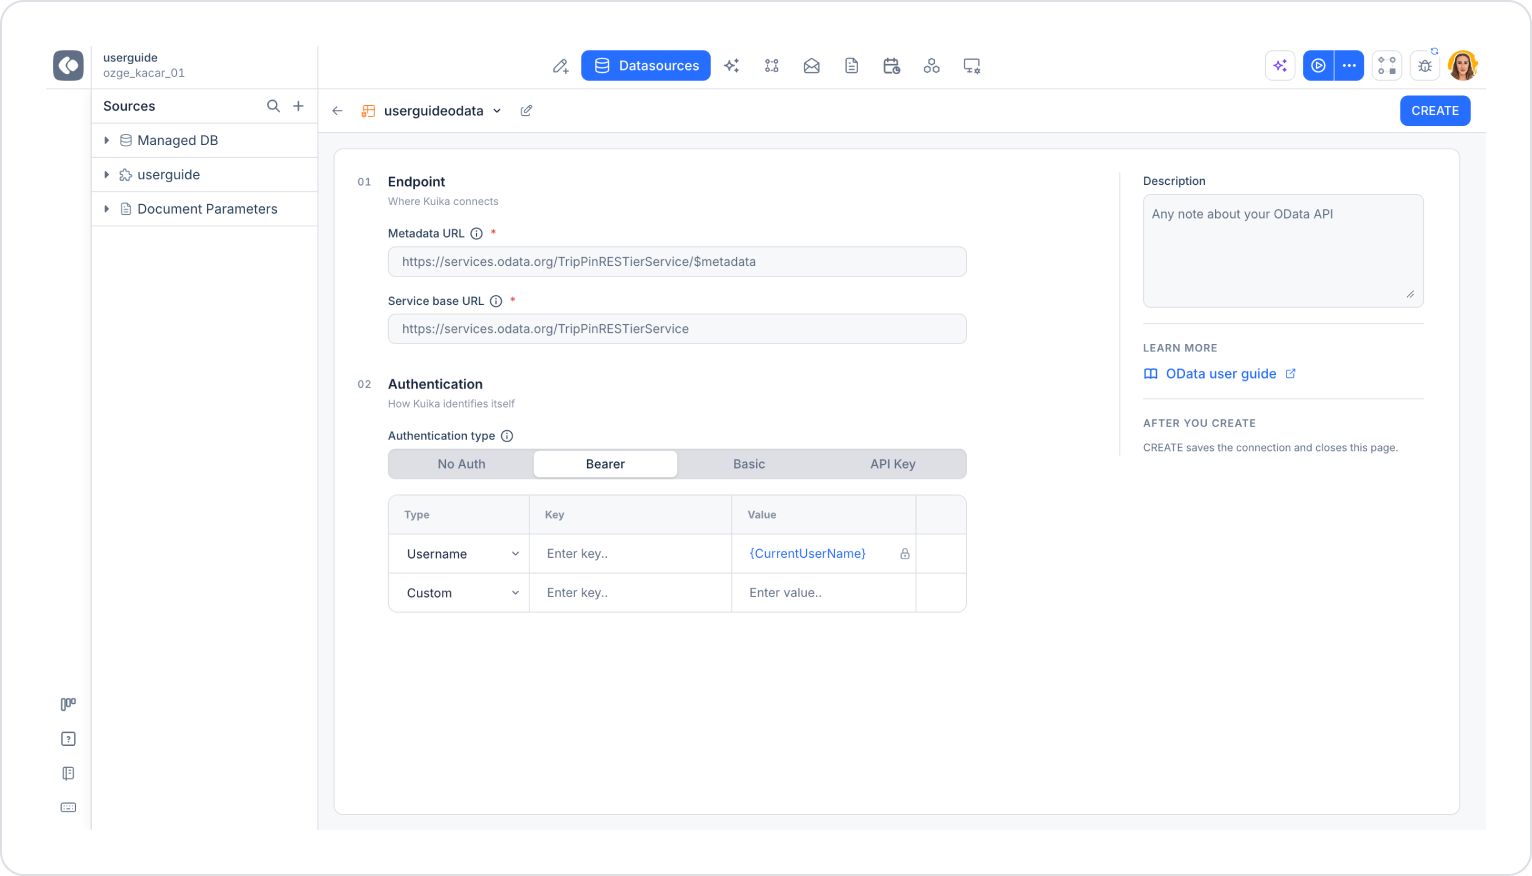
Kullanıcı adı ve parola ile doğrulama yapılır.
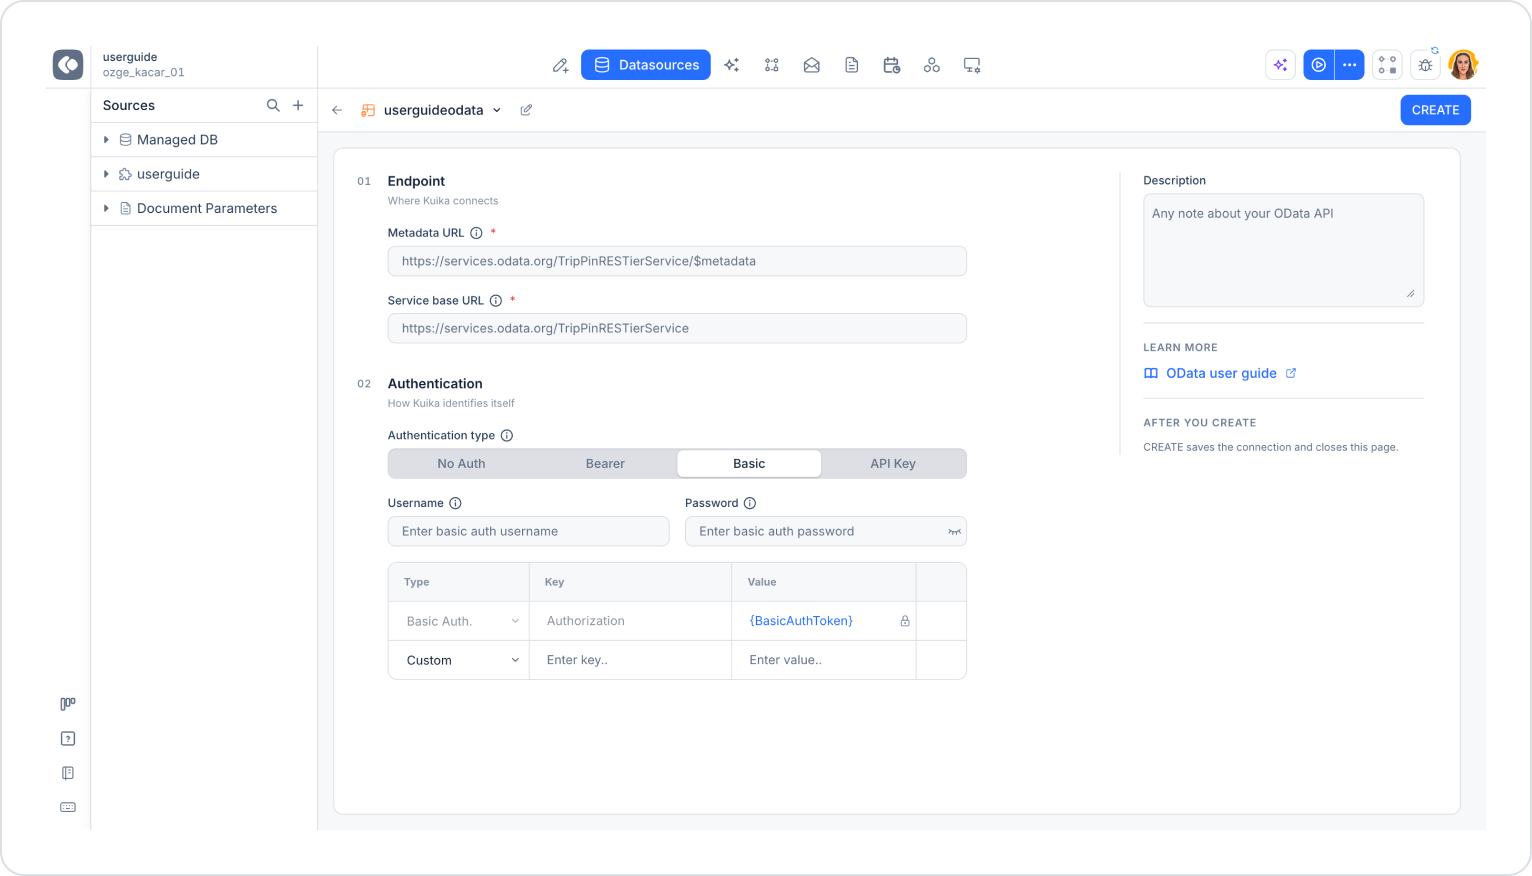
Basic seçildiğinde header tablosuna Basic Auth. tipinde, Authorization anahtarlı ve {BasicAuthToken} değerli bir satır otomatik eklenir. Bu satır kilitlidir ve girdiğiniz bilgilerden oluşturulan token'ı şu şekilde gönderir:
Authorization: Basic base64(username:password)
İsterseniz Custom satırlar ile özel parametreler ekleyebilirsiniz.
API'ye erişim için API anahtarı (key) ve gerekiyorsa gizli anahtar (secret) kullanılır. Bu bilgiler genellikle API sağlayıcısı tarafından verilir.
İsterseniz header tablosundaki Custom satırlar ile ek alanlar tanımlayabilirsiniz.
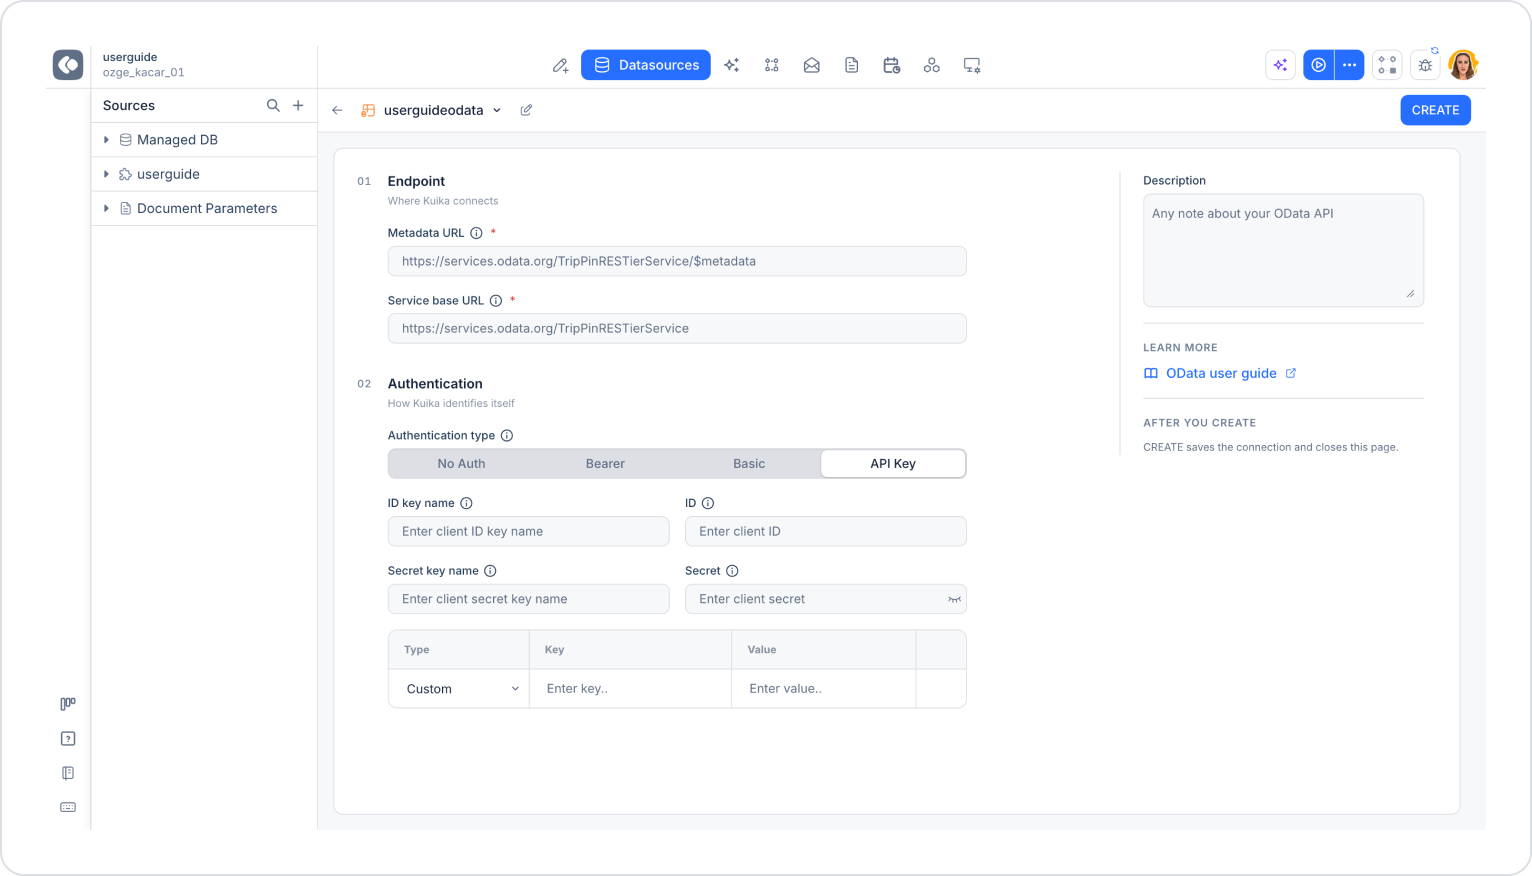
Bu değerler API sağlayıcısına göre header veya query parametresi olarak gönderilir:
API sağlayıcısının dokümantasyonuna göre bu değerler farklı isimlerde olabilir. Kuika'da bu değerleri doğru başlık adlarıyla tanımlayarak entegrasyonu gerçekleştirebilirsiniz.
Bu adımları takip ederek OData API veri kaynağını Kuika uygulamalarınıza kolayca entegre edebilirsiniz.
