Authentication Cookies, Kuika platformunda geliştirdiğiniz uygulamanın çerez tabanlı kimlik doğrulama davranışını yapılandırmanızı sağlar. Bu ayarlar sayesinde cross-site isteklerde ve HTTP/HTTPS ortamlarında auth çerezlerinin nasıl iletileceğini kontrol edebilirsiniz.
Bu ayarlar Config Manager modülünde App Settings sekmesinde yer alır ve yalnızca seçili konfigürasyonu kullanan uygulamayı etkiler.
Authentication Cookies Adımları
1. Konfigürasyonu Açın
Kuika platformuna giriş yapın.
Apps ekranından çalışacağınız projeyi açın.
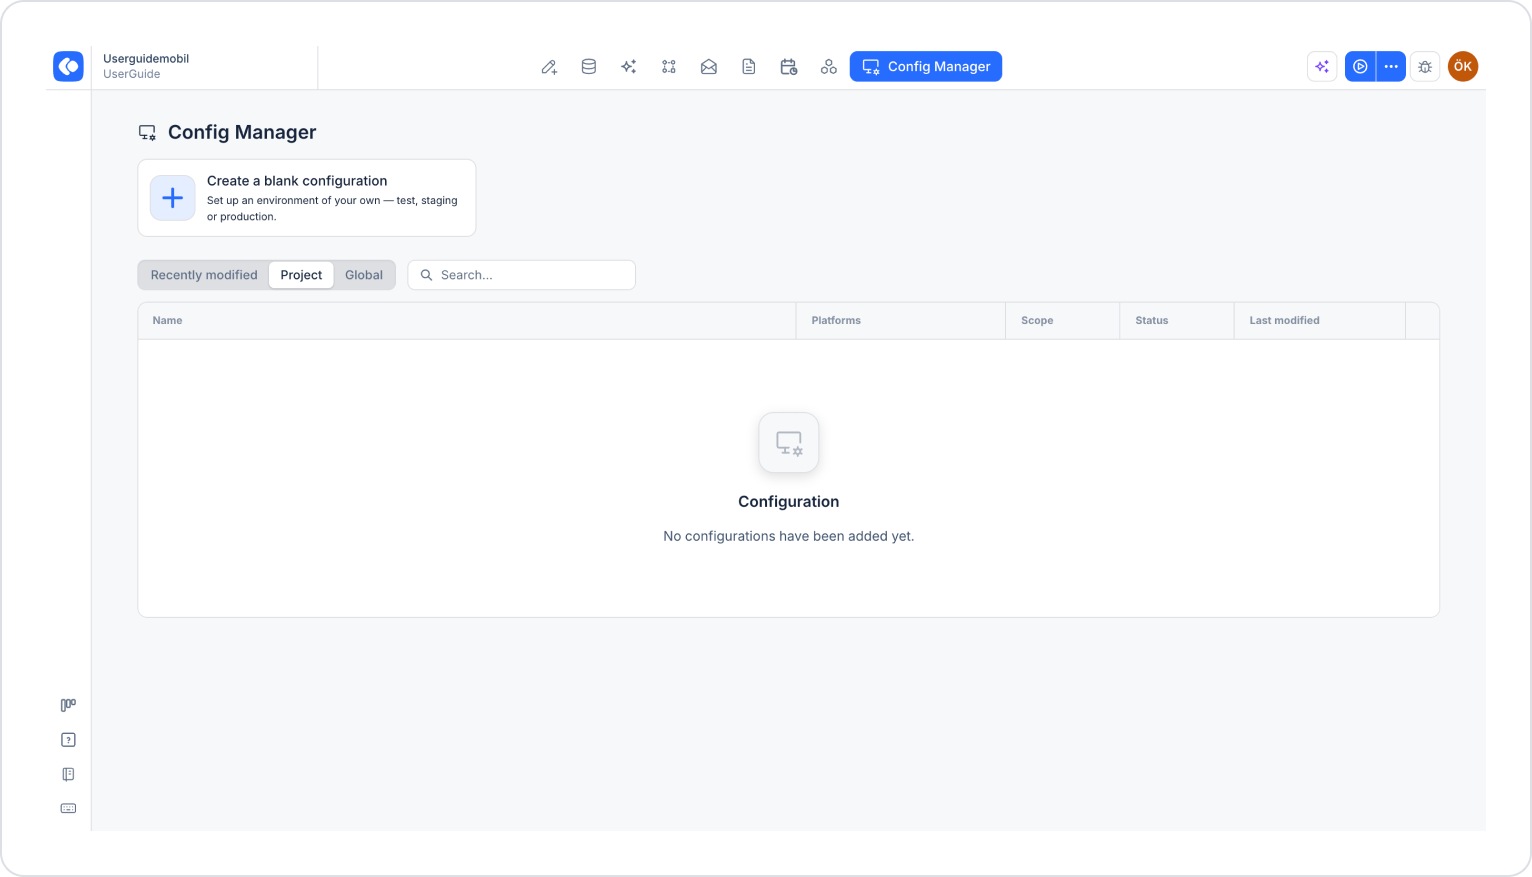
Üst menüden Config Manager modülüne tıklayın.
Listeden düzenlemek istediğiniz konfigürasyonun adına tıklayın. Henüz bir konfigürasyonunuz yoksa Create a blank configuration kartıyla yeni bir konfigürasyon oluşturun.
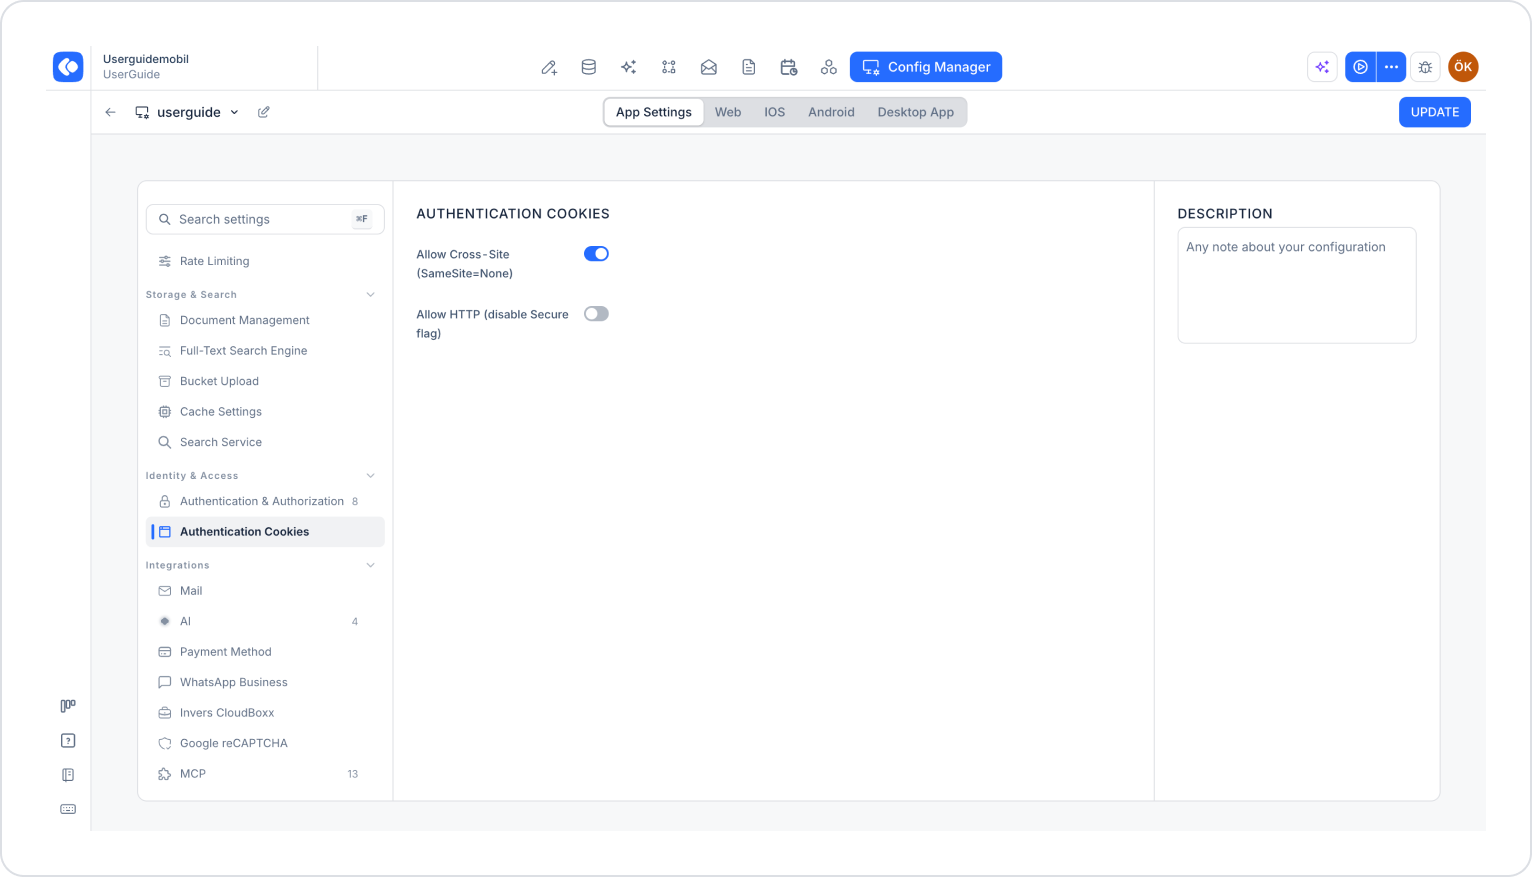
Konfigürasyon ekranının üst kısmında App Settings sekmesinin seçili olduğundan emin olun.
Sol menüde IDENTITY & ACCESS başlığı altındaki Authentication Cookies seçeneğine tıklayın.
2. Allow Cross-Site (SameSite=None)
Allow Cross-Site (SameSite=None) seçeneği, farklı alan adlarından gelen isteklerde auth çerezlerinin taşınıp taşınmayacağını belirler.
Açık olduğunda: Çerezler SameSite=None olarak işaretlenir ve cross-site isteklerde iletilir. Uygulamanız bir iframe içinde çalışıyorsa veya farklı bir alan adından API çağrısı alıyorsa bu ayarın açık olması gerekir.
Kapalı olduğunda: Tarayıcı, çerezleri yalnızca aynı alan adından gelen isteklere ekler.
Açık olduğunda: Çerezlerdeki Secure bayrağı kaldırılır ve çerezler HTTP bağlantıları üzerinden de iletilebilir.
Kapalı olduğunda: Çerezler Secure olarak işaretlenir ve yalnızca HTTPS bağlantıları üzerinden iletilir.
Cross-Site ayarı açıldığında Allow HTTP ayarı kapalı olmalıdır. Modern tarayıcılar, SameSite=None olarak işaretlenen çerezlerin Secure özelliği taşımasını zorunlu kılar. Secure çerezler HTTP üzerinden iletilemediği için cross-site senaryoları HTTPS protokolüyle çalışmalıdır.
4. Cross-Site ve HTTP Ayarlarının Birlikte Kullanımı
Bu iki ayar birbirini doğrudan etkiler ve bağımsız olarak yapılandırılamaz:
Cross-Site açık, Allow HTTP kapalı: Cross-site isteklerde auth çerezlerinin taşınmasına izin verilir. Çerezler SameSite=None; Secure olarak işaretlenir ve yalnızca HTTPS üzerinden iletilir.
Cross-Site kapalı, Allow HTTP kapalı: Çerezler yalnızca same-site isteklerde ve HTTPS üzerinden iletilir.
Cross-Site kapalı, Allow HTTP açık: Çerezlerdeki Secure bayrağı kaldırılır ve çerezler HTTP bağlantıları üzerinden de iletilebilir. Production ortamlarda önerilmez.
Cross-Site açık, Allow HTTP açık: Bu yapılandırma desteklenmez.
5. Ayarları Kaydedin
Ayarları yapılandırdıktan sonra sağ üst köşedeki Save butonuna tıklayın. (Mevcut bir konfigürasyonda bu buton Update olarak görünür.)